
faraday
infobyte/faraday加载项目详情…
本应用为开源项目,仅供学习研究,请遵守其开源协议。
加载项目详情…
本应用为开源项目,仅供学习研究,请遵守其开源协议。
想象这样一个场景:你是一个安全团队的负责人,手下有五名渗透测试工程师,每人每天用不同的扫描工具( Nessus、BurpSuite、Nmap、Metasploit……)挖出一堆漏洞报告。你们每周开会,面对的是十几份格式不一、语言混杂的漏洞文档——有的用英文写 CVE,有的用中文描述风险等级,还有的干脆只贴了一张截图。重复漏洞没人去重,高危漏洞埋在信息噪音里,管理层看不明白,技术团队不知道先修哪个。
Faraday 解决的就是这个问题。它不是又一款"更快的扫描器",而是一个漏洞聚合与协作平台:无论谁的工具挖到什么,都导入同一个工作区,系统自动去重、分级、生成可视化报表,让安全团队从"整理数据"中解放出来,真正去做"修复漏洞"这件事。
Faraday 由阿根廷安全公司 Infobyte 主导开发,背后团队主要分布在拉丁美洲。Infobyte 本身是一家做渗透测试服务起家的公司,团队在日常项目中发现一个痛点:自己团队内部都没有办法高效管理渗透测试过程中产生的海量漏洞数据。 买商业工具?太贵且封闭。自己写脚本?维护成本高。于是他们决定自己做一款专门给渗透测试团队用的开源漏洞管理系统。
项目于 2012 年左右启动(最早的 commit 可追溯到 2014 年),至今已活跃维护超过 10 年,是 GitHub 上为数不多真正经历过大型企业生产环境检验的安全类开源项目。最新版本为 v5.23+(2026 年 8 月),保持着每月一次小版本迭代的节奏,GitHub Stars 超过 6700。
Faraday 的核心价值主张是集中化:
Faraday 提供基于 Flask 的 Web 界面,访问地址 http://localhost:5985(默认)。核心功能包括:
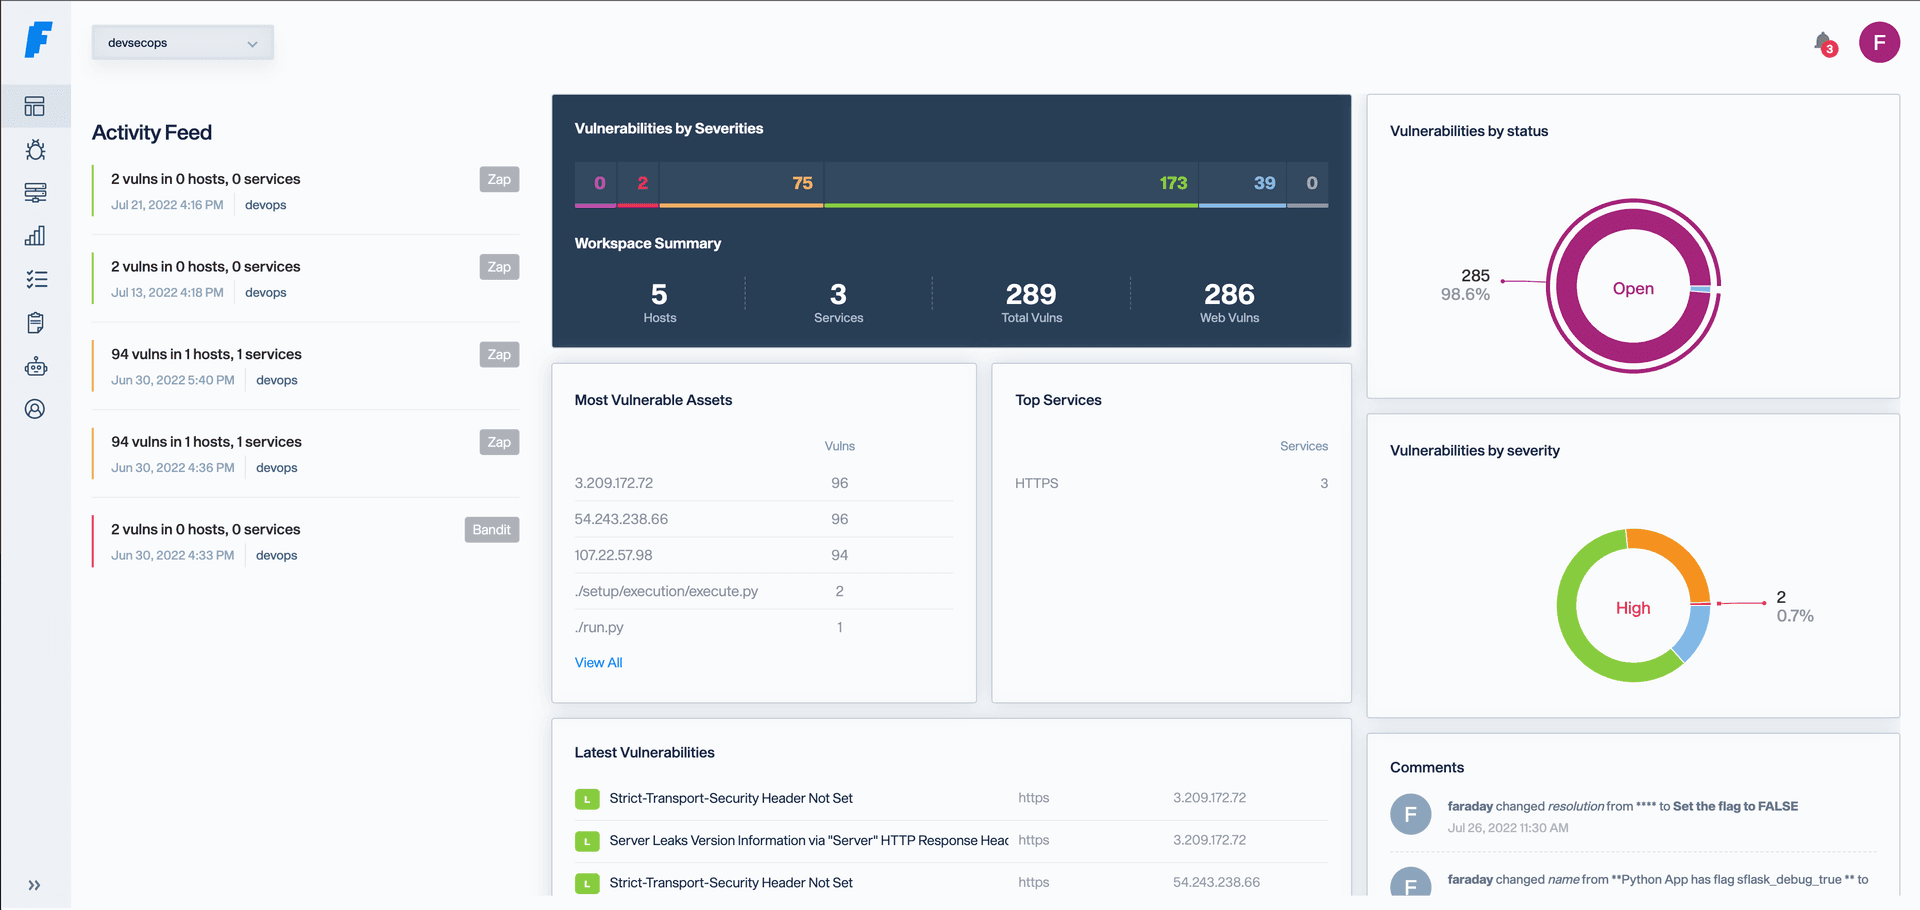 Faraday 工作区 Dashboard:漏洞分布、资产统计、严重程度趋势一目了然
faraday-cli 是官方命令行客户端,允许安全工程师在终端直接操作工作区:
# 安装
pip3 install faraday-cli

# 运行扫描工具并将结果直接推送到工作区
faraday-cli tool run "nmap -sV target.com"

# 导入已有报告文件
faraday-cli tool report burp.xml
faraday-cli tool report semgrep.sarif
faraday-cli tool report trivy.json

# 查看工作区指标
faraday-cli metrics
这种方式特别适合在 CI/CD 流水线中集成:安全扫描完成后自动将结果导入,无需人工登录 Web UI 操作。
Faraday Agent Dispatcher 是一款轻量级代理工具,部署在远程机器上,可以定时或按需运行扫描任务,并将结果推送回中央服务器。它解决了"多台服务器、多套扫描工具、定期手工汇总"的运维噩梦。
支持的执行器包括:Nmap、Nessus、Nuclei、OpenVAS 等主流扫描器。可以配置扫描计划(每天凌晨两点跑全网扫描)、指定目标范围、自动去重。
这是 Faraday 近年最具颠覆性的功能——完全由 AI 驱动的自主渗透测试,不是传统意义的"漏洞扫描器"。
FaradAI 是一个自主 AI Agent,运行完整的渗透测试生命周期:
FaradAI 的价值在于消灭误报:传统扫描器告诉你"可能存在 SQL 注入",FaradAI 会告诉你"我已经通过 SQL 注入拿到了数据库用户表,以下是证明"。每个漏洞都附带实际利用截图和证据,直接可以拿去向管理层展示,或者作为修复任务的依据。
FaradAI 支持 24/7 持续运行,不是一年做一次的渗透测试快照,而是持续监控攻击面变化。目前已集成到 Faraday Platform 的云端服务(Faraday Personal),也支持通过 REST API 触发。
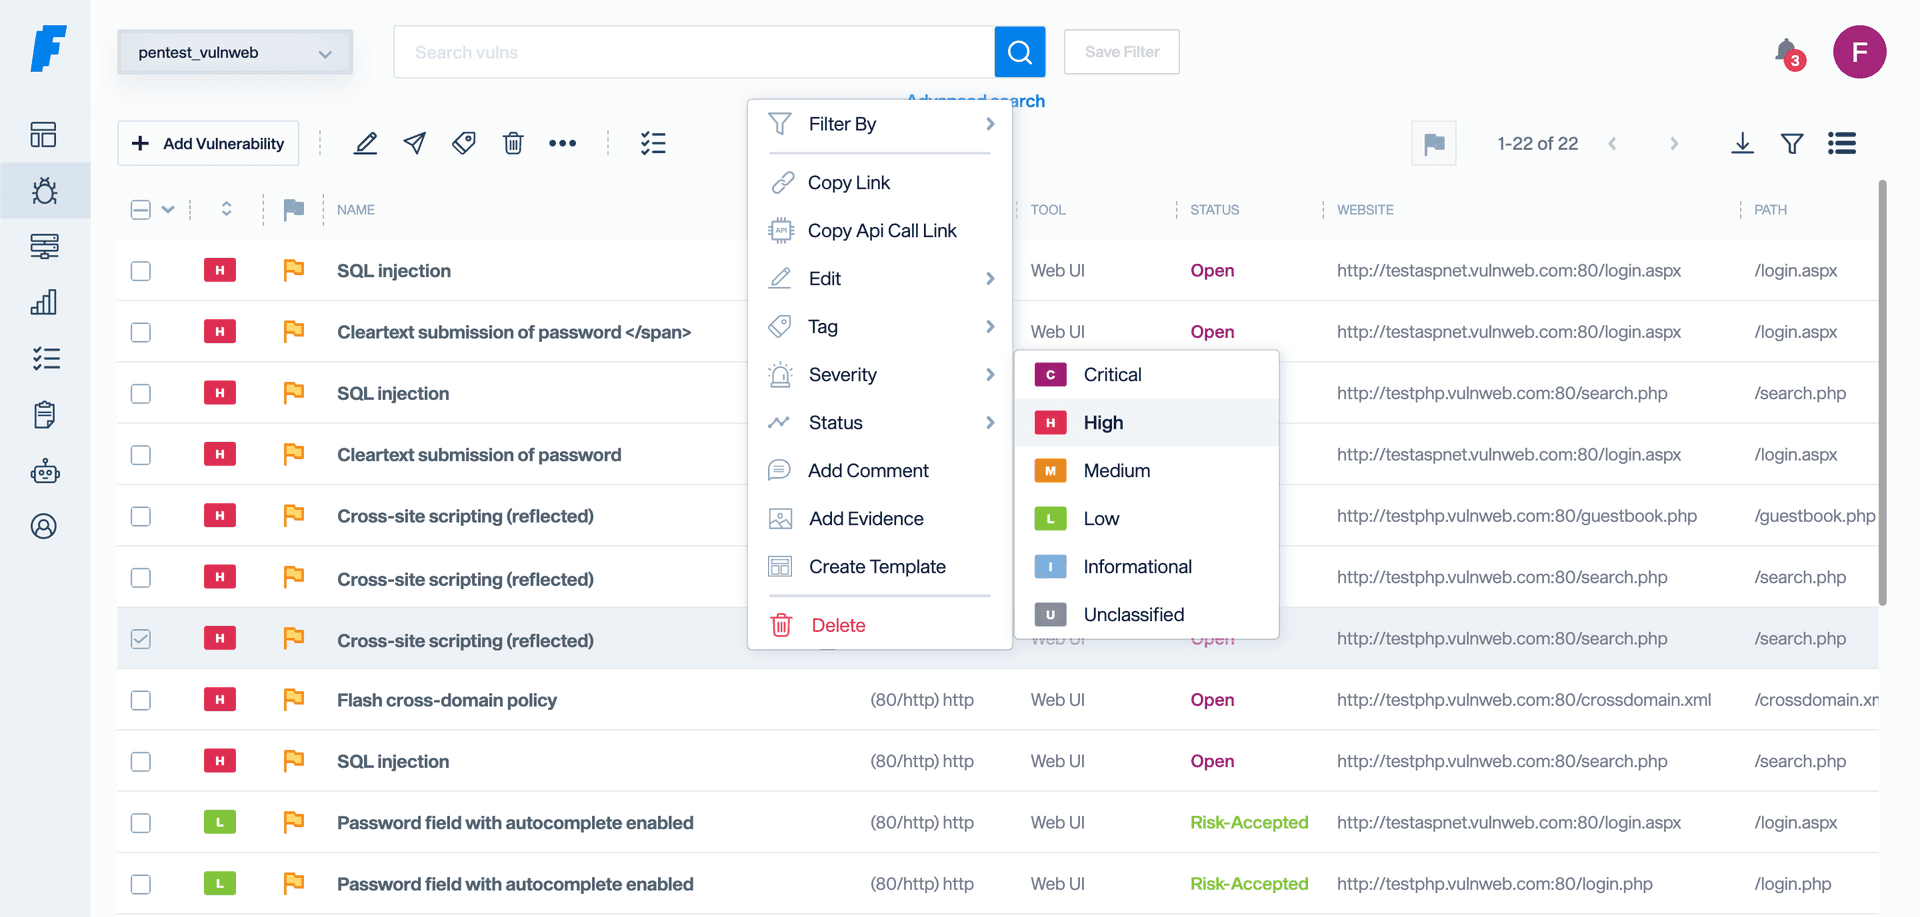 Faraday 漏洞管理界面:所有来源的漏洞集中展示,自动去重
Faraday 的插件分为两类:
主流支持工具包括:Nmap、Nessus、BurpSuite、Metasploit、OWASP ZAP、SQLMap、Nikto、Semgrep、Trivy、Nuclei、OpenVAS 等。
Faraday 支持与 GitLab CI、Jenkins、GitHub Actions 等 CI 系统集成:
faraday-cli 自动导入工作区。| 安装方式 | 难度 | 适合场景 |
|---|---|---|
| Docker Compose(一键启动) | ★☆☆☆☆ | 推荐大多数用户,官方维护 docker-compose.yaml,一条命令跑起来 |
| Docker 单独运行 | ★★☆☆☆ | 已有 PostgreSQL 环境,需要自定义配置 |
| PyPI 安装 | ★★★☆☆ | 已有 Python 3.11+ 环境,想直接在主机运行 |
| Deb/RPM 包 | ★★☆☆☆ | Debian/Ubuntu 或 RHEL/CentOS 生产服务器 |
| 源码安装 | ★★★★☆ | 开发者需要修改源码或参与贡献 |
安装完成后访问 http://localhost:5985,默认账号 faraday,密码在安装时生成。
硬件要求:无 GPU 依赖,CPU 主流即可,内存建议 2GB 以上(PostgreSQL + Flask + 后台任务),磁盘 5GB+ 存储扫描数据。
根据项目 architecture.md,Faraday 采用典型 Web 三层架构:
Clients (Web UI / CLI / API)
      ↓ HTTP / WebSocket
Flask API Server
      ↓
PostgreSQL (主数据库)
      ↓
Celery Workers (后台任务:插件解析、数据处理)
faraday-manage 命令行工具管理数据库初始化、用户创建等运维操作Faraday 的意义不在于又发现了一个 CVE,而在于重新定义了渗透测试团队的数据管理方式。在它出现之前,安全行业默认的做法是"每人一份 Excel",或者干脆不做集中管理。Faraday 证明了渗透测试工作流是可以被工程化的,是可以被开源社区维护超过十年的。
近年来随着 SAST/SCA/DAST 工具的爆发式增长,工具产出的数据量远远超过了团队人工处理的能力。Faraday 定位的"漏洞数据中央层"恰好踩中了 DevSecOps 时代的安全团队核心痛点,结合 FaradAI 的 AI 自动化能力,代表了安全运营平台从"数据收集"向"智能决策"演进的趋势。
Star 趋势:项目 Star 从 2020 年的 3000+ 增长到 2026 年的 6700+,保持稳定增长,说明在安全自动化需求爆发的大背景下,持续有新的用户和企业在关注这个赛道。
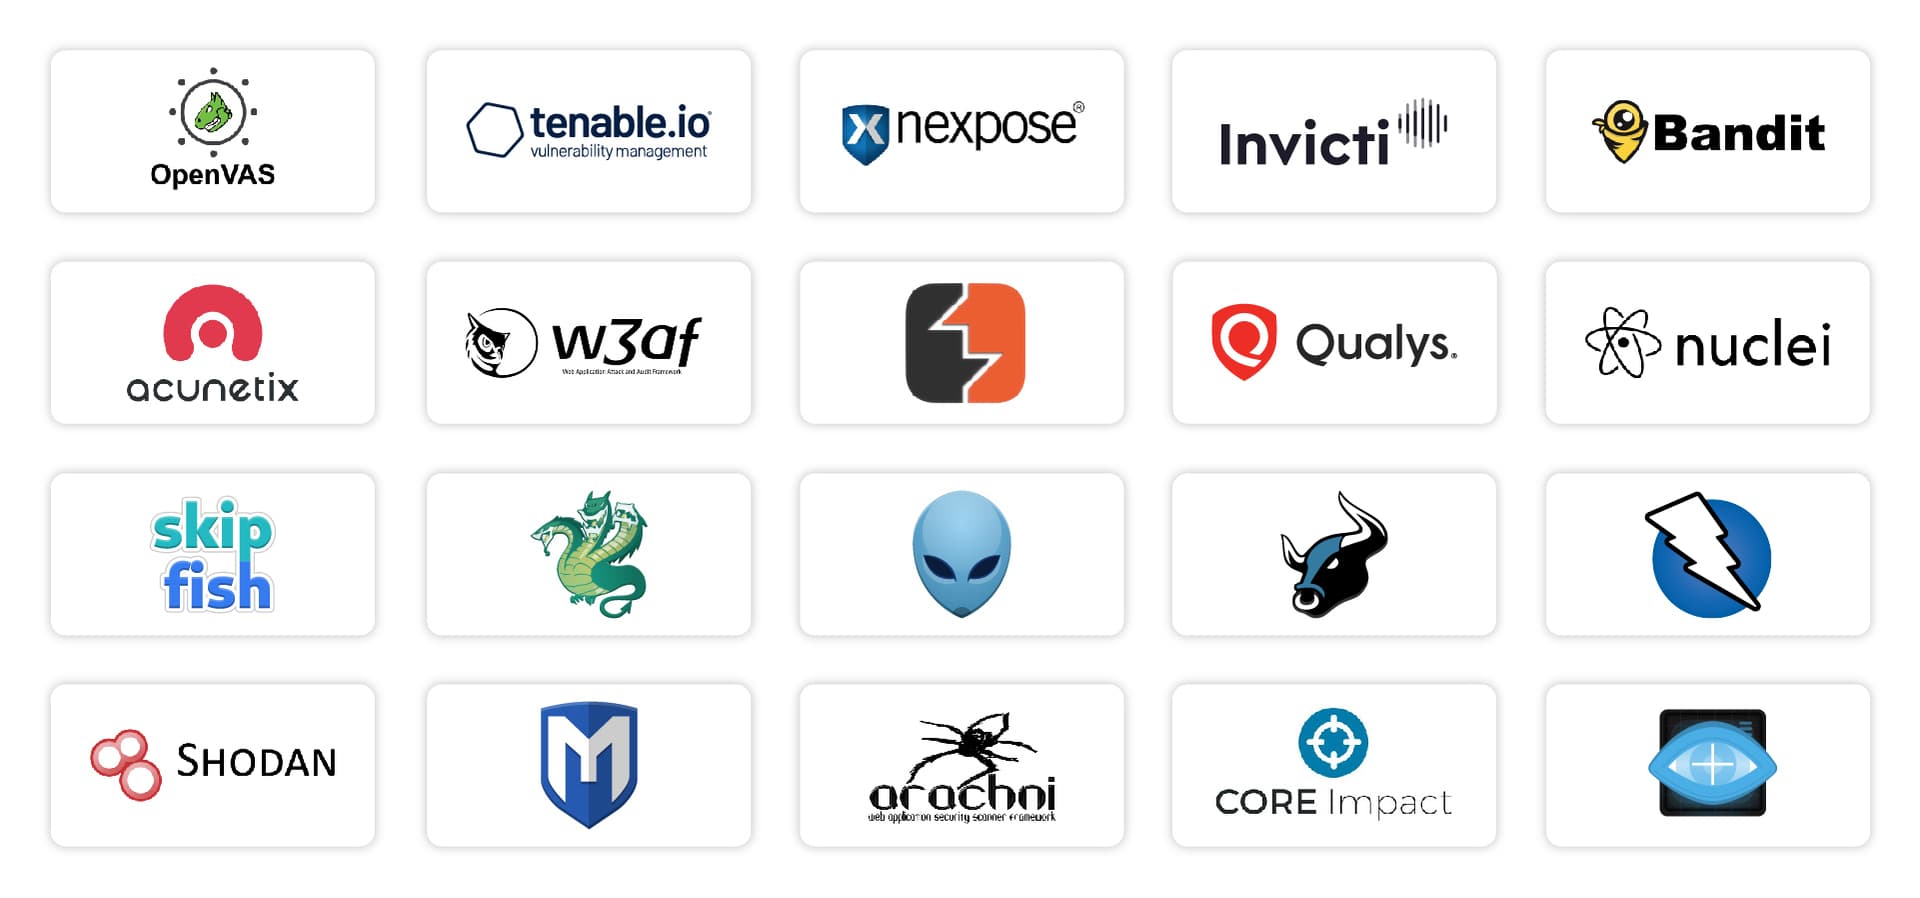 Faraday 插件生态:80+ 工具支持,覆盖渗透测试全流程
