
security-research-labs
guardzcom/security-research-labs加载项目详情…
本应用为开源项目,仅供学习研究,请遵守其开源协议。
加载项目详情…
本应用为开源项目,仅供学习研究,请遵守其开源协议。
2025 年下半年开始,AI Agent 生态迎来了爆发式增长。各大厂商纷纷推出自己的 AI Skill 扩展系统——让大模型调用外部工具、执行自定义工作流。然而,繁荣背后暗藏隐患:当 Skill 文件可以来自任何 URL、任何仓库时,谁来验证它们是安全的?
一个恶意的 Skill 可以注入 prompt、窃取 API Key、甚至在宿主机器上执行任意代码。SkillScan 正是为解决这一痛点而生——它是 Guardz 开源工具集中专门扫描 AI Skill 安全性的扫描器,也是本文的主角。
Guardz 是以色列网络安全公司,专注于中小企业(SMB)的云安全和 AI 安全。其产品线涵盖 Microsoft 365 安全、Google Workspace 保护、以及 AI Agent 安全评估。Security Research Labs(guardzcom/security-research-labs)是 Guardz 的官方开源实验室,发布内部安全研究成果、PoC 工具和威胁情报。
该项目于 2024 年底创建,MIT 许可证,代码主要由 Guardz 安全研究团队维护,支持 PowerShell + Python 双技术栈,覆盖 Windows / macOS / Linux 全平台。虽然目前 stars 数较低(仅 4),但工具质量扎实,且紧贴实战的痛点场景。
Security Research Labs 是一个工具箱集合,每个子目录都是一个独立项目,有自己的 README 和使用说明。主要工具包括:
最值得关注的是 SkillScan(AI-Cloud-Tools/AI/skillscan/)。它专门检测 AI Skill 定义文件中的恶意模式,覆盖五类攻击向量:
SkillScan 提供三种运行模式:本地文件扫描、目录批量扫描、URL 远程扫描,并附带 Web UI 界面,零依赖、纯 Python 实现。对于部署了 AI Agent 的企业安全团队来说,这是个非常实用的防御性工具。
使用示例:
python3 skillscan.py scan file path/to/skill.md
EntraReaper(AI-Cloud-Tools/M365-Tools/EntraReaper/)是整个工具箱中技术含量最高的项目。它将 Microsoft 的 AADInternals PowerShell 库中的 238 个 cmdlets 封装为 MCP(Model Context Protocol)服务器,提供 65 个独立工具函数,覆盖 12 个 MITRE ATT&CK 阶段。
EntraReaper 支持 Claude Code、Cursor 等主流 AI 编程工具作为前端交互界面,实现"用自然语言操控 Entra ID 攻击链路"的效果。工具内置 OPSEC 治理机制和规避引擎,可自动生成攻击报告。对于持有合法测试授权的企业红队来说,这是效率极高的自动化平台。
⚠️ 授权要求:EntraReaper 只能用于你拥有或持有明确书面授权的系统,否则构成违法。
OpenClaw Analyzer 是一个无需安装、直接用浏览器打开的 HTML 文件(AI-Cloud-Tools/AI/OpenClaw-Analyzer/openclaw-security-analyzer/openclaw-analyzer.html),内置 68 项安全检查点,覆盖配置审计、攻击路径可视化、风险评级。适合快速评估 OpenClaw 部署安全状况。
CloudAdversary/M365/graphrunner-quickstart/)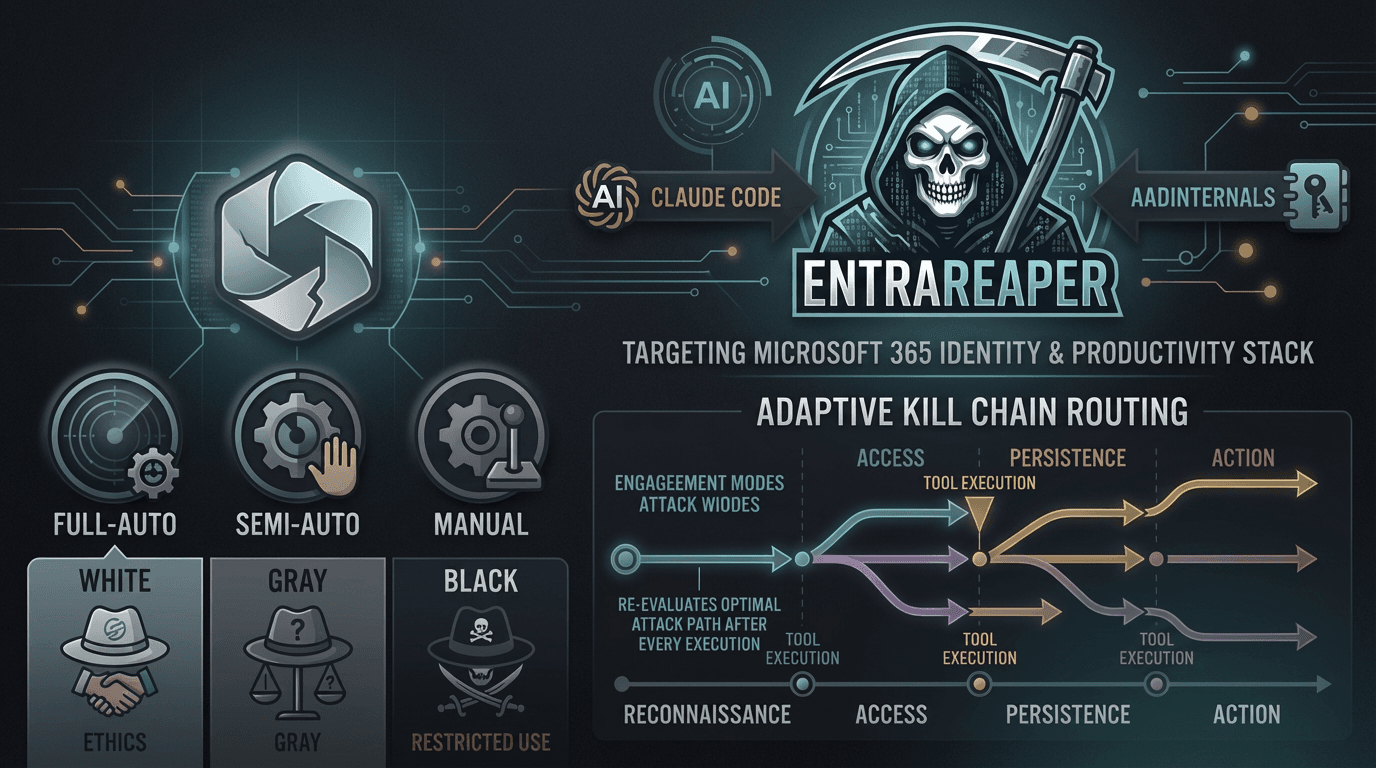
Security Research Labs 没有 Docker 支持,也没有统一的安装脚本,但胜在工具独立、轻量。
最简单的方式是直接克隆仓库,找到对应工具目录,按 README 操作:
git clone https://github.com/guardzcom/security-research-labs.git
cd security-research-labs
pip install 无需依赖,直接运行脚本bash install.sh 自动安装环境所有工具均为离线可运行(除 EntraReaper 需要连接 Microsoft 云外),不需要注册账号、不需要 API Key。
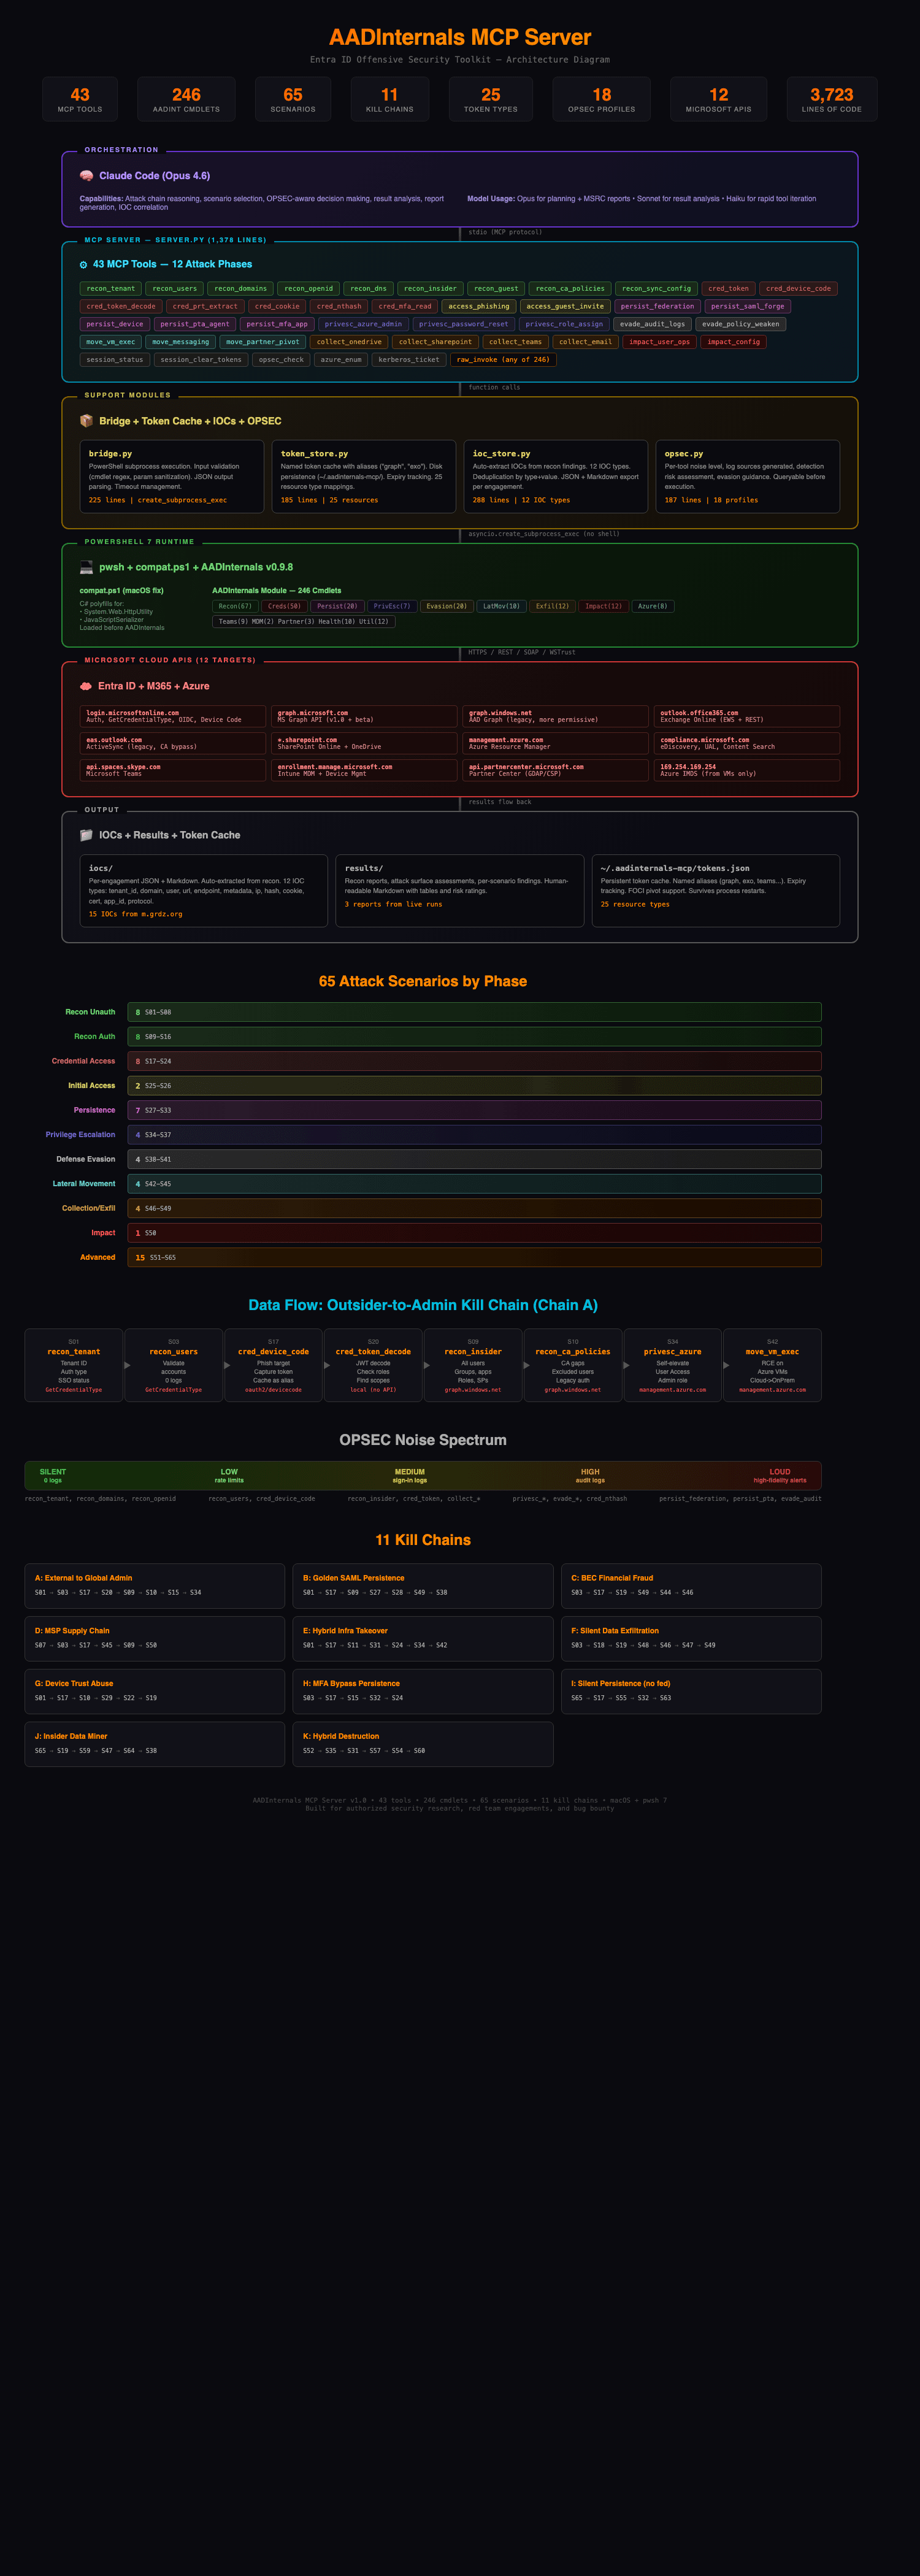
Security Research Labs 采用多语言工具箱架构:
EntraReaper 采用 MCP(Model Context Protocol) 架构设计,将 PowerShell 命令封装为标准化工具函数,供 AI 编程助手调用,是当前 AI + 安全工具集成的前沿方案。
EntraReaper 提供了完整的 Microsoft Entra ID 攻击能力,理论上可以被用于恶意渗透测试。Guardz 在 SECURITY.md 中明确声明"仅限授权使用",但工具本身不包含技术上的访问控制。这意味着使用者的合规性完全依赖自觉。
整个仓库的工具成熟度参差不齐。EntraReaper 有完整的 MCP 封装和 Claude 集成指南,OpenClaw Analyzer 只是一个静态 HTML,而部分 GWS 工具目前仍是占位符状态,实际可用内容有限。
目前仅 4 stars、1 fork,项目整体处于早期阶段。GitHub Actions CI 存在但测试覆盖率不明。对于需要长期维护和企业支持的用户来说,当前社区规模可能不足以提供可靠保障。
2025 年是 AI Agent 元年,也是 AI 安全风险集中暴露的一年。SkillScan 的出现填补了一个真实痛点:在 AI 工具链快速扩张的背景下,缺乏对 Skill 文件的安全审计机制。 类似的扫描工具在 GitHub 上极为稀缺,而 Guardz 率先开源了可用的实现。
EntraReaper 则代表了另一个趋势——AI 赋能红队自动化。传统的 Red Team 工具需要大量手动操作,而 MCP 架构让自然语言直接驱动攻击链成为可能,大幅降低了红队的技术门槛。
随着微软 Copilot、OpenAI Agents、Google Agent Space 等平台的企业级推广,AI Skill 安全审计和 M365 安全评估这两个细分领域的工具需求会持续增长。Security Research Labs 的布局恰好踩中了这两个方向。
| 维度 | 评分 | 说明 |
|---|---|---|
| 功能完整性 | ⭐⭐⭐⭐ | SkillScan + EntraReaper + OpenClaw,覆盖实际痛点 |
| 上手难度 | ⭐⭐⭐⭐⭐ | 克隆即用,SkillScan 和 OpenClaw 零门槛 |
| 代码质量 | ⭐⭐⭐ | PowerShell/Python 混搭,缺少统一规范 |
| 社区活跃度 | ⭐⭐ | Stars 低,项目初期 |
| 安全价值 | ⭐⭐⭐⭐ | SkillScan 填补空白,MCP 架构有前瞻性 |
推荐场景:企业安全团队内部工具链、渗透测试授权项目、AI Agent 部署前的安全审计。
不推荐场景:需要商业级支持和 SLA 保障的生产环境、缺乏授权合规流程的团队直接使用 EntraReaper。
