
LazyOwn
grisuno/LazyOwn加载项目详情…
本应用为开源项目,仅供学习研究,请遵守其开源协议。
加载项目详情…
本应用为开源项目,仅供学习研究,请遵守其开源协议。
想象一个场景:授权渗透测试进行到第三天,测试人员打开终端,敲下一个命令,框架自己完成端口扫描、结果解析、资产填充,并给出下一步最可能奏效的动作——你只需要点头。这不是科幻,而是 grisuno/LazyOwn 在 GitHub 上开源的实现。
LazyOwn 由开发者 Gris Iscomeback 于 2024 年 5 月创建,2026 年 10 月仍在高频提交(最新发行版 v0.4.10,2026-10-25 发布)。截至目前它已积累约 300 Star、63 Fork,采用 AGPL-3.0 协议,仓库内代码超过 5100 个文件,语言构成极其庞杂——HTML(3.8 万行)、Python(1.5 万行)、PowerShell、YARA、Shell、C、Go、Lua、Rust、Nim 等 22 种语言同时存在。
一句话概括:这是一个红队作战与后渗透框架 + 多操作员 C2 平台,并且把 837 条 CLI 命令中的核心部分通过 MCP(Model Context Protocol)开放成了 153 个 AI Agent 可调用的工具。
官方 README 把自己的差异化定位写得很直白,并给出与 Sliver、Havoc、Mythic、Caldera、Metasploit 的横向对比:
| 能力 | LazyOwn | Sliver | Havoc | Mythic | Caldera | Metasploit |
|---|---|---|---|---|---|---|
| Linux 原生 C BOF 支持 | 是 | 否 | 否 | 否 | 否 | 否 |
| 内置 YARA + Nuclei 市场 | 是 | 否 | 否 | 否 | 否 | 否 |
| AI Agent 的 MCP Server(153 工具) | 是 | 否 | 否 | 否 | 否 | 否 |
| LLM 操作员 + 多 Agent 蜂群 | 是 | 否 | 否 | 否 | 否 | 否 |
| 多操作员 C2 + 钓鱼引擎 | 是 | 部分 | 部分 | 部分 | 部分 | 部分 |
换句话说,市面上主流 C2 框架大多停留在"人操作工具"阶段,而 LazyOwn 的赌注是"Agent 操作工具"——把整个攻击链的动词抽象成 LLM 能安全调用的接口。
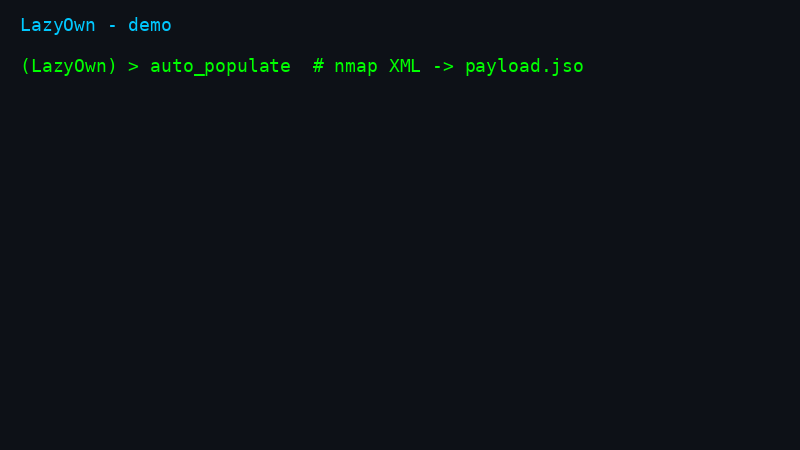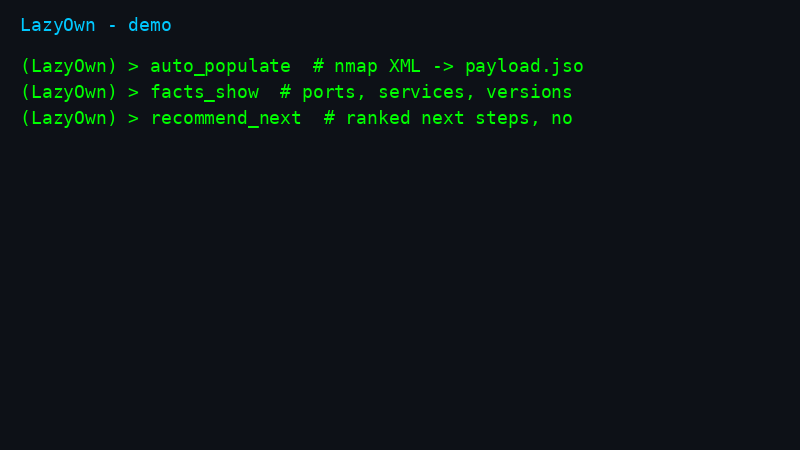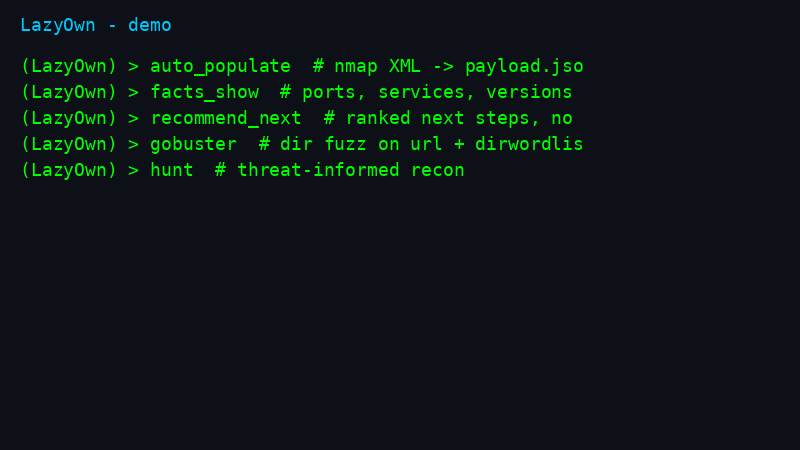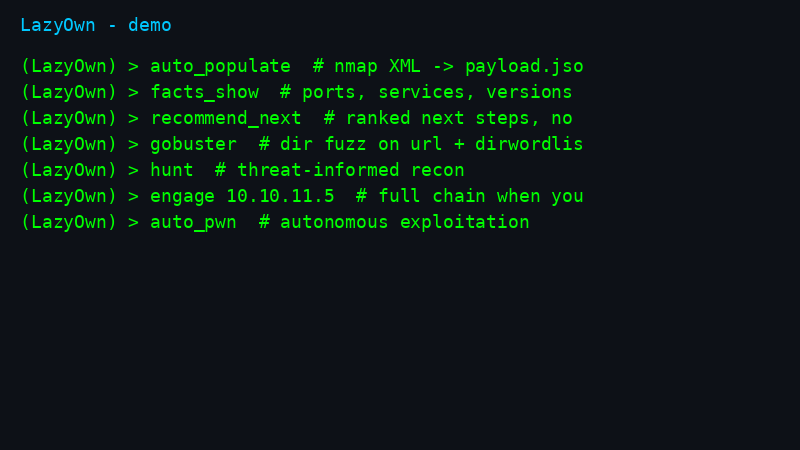
LazyOwn 的主入口是 lazyown.py 启动的交互式 Shell(基于 cmd2),带 (LazyOwn) > 提示符,支持 837 条内置动词与 130 个别名。同时通过 Flask + SocketIO 提供的多操作员 Web C2 面板(lazygui/),配合 templates/、static/ 构建的前端,支持团队实时协同与 SSE 事件广播。
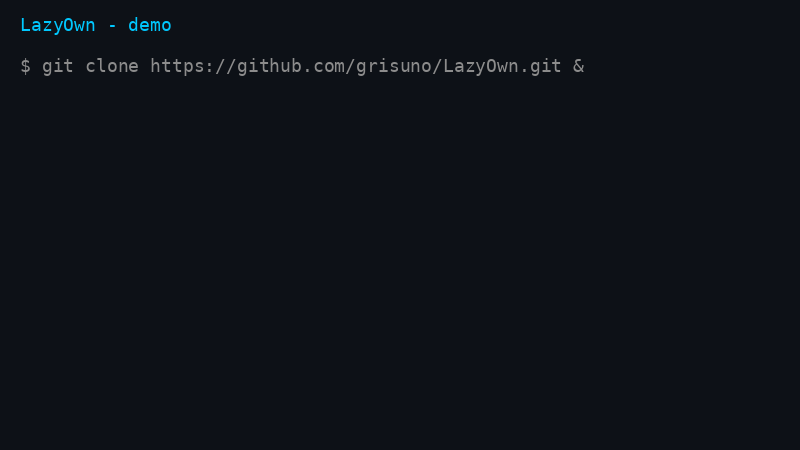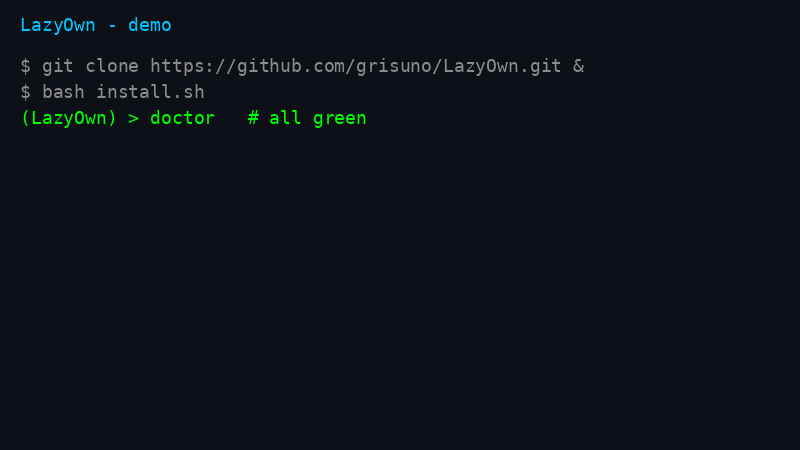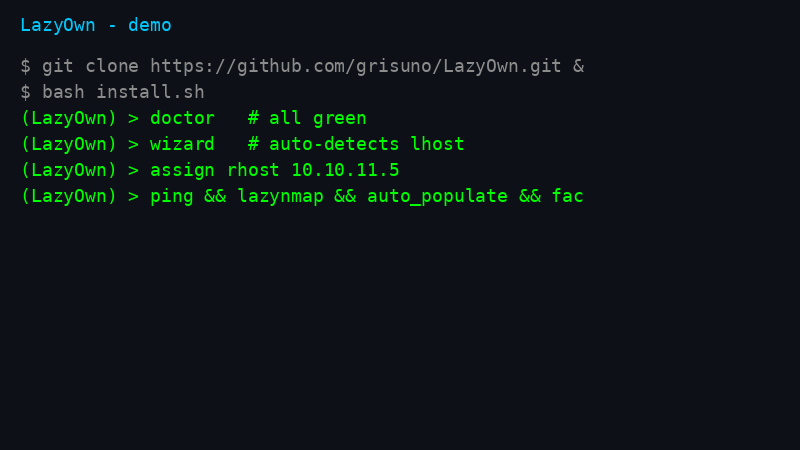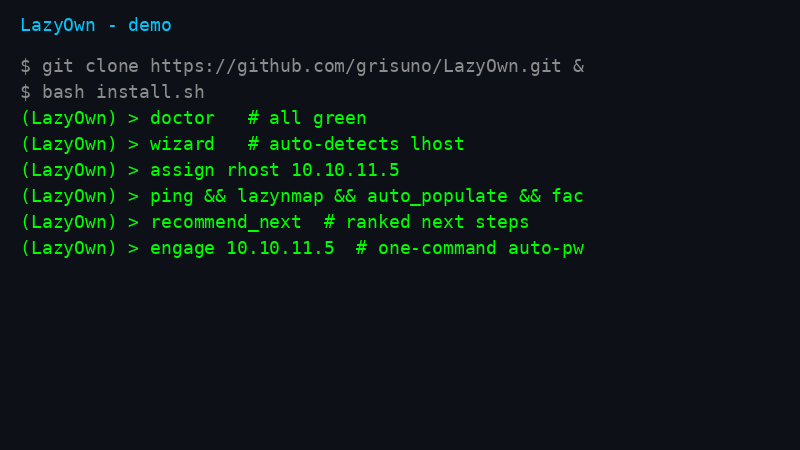
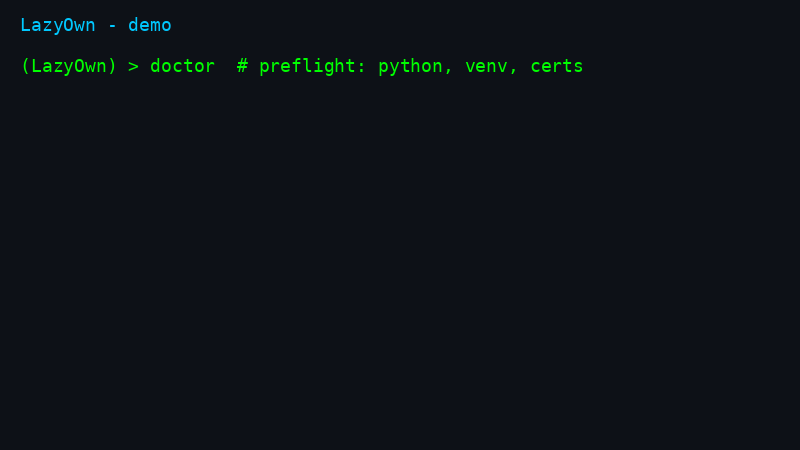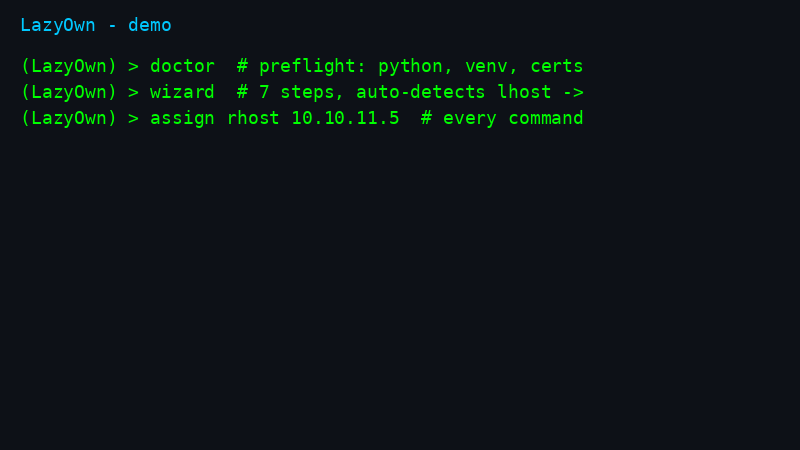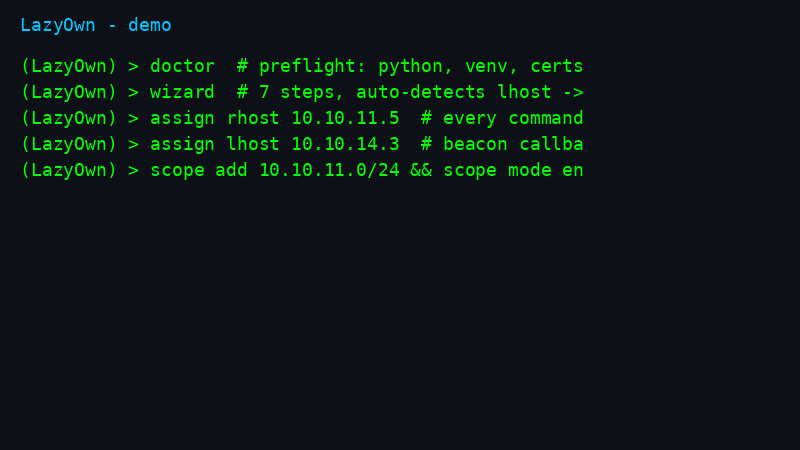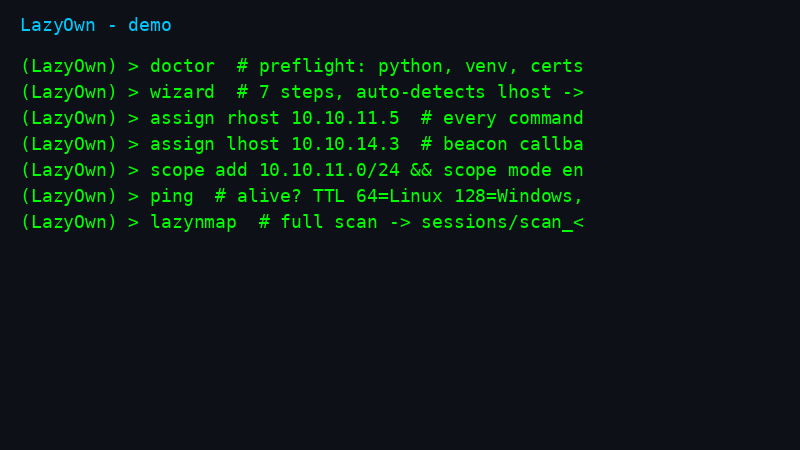
首次使用有 doctor(预检:Python 版本、虚拟环境、证书、SecLists、外部工具缺失项)与 wizard(八步引导配置,自动探测 LHOST、选择 LLM 提供商)两个命令兜底,这对降低新手门槛非常关键。
这是项目最激进的部分。auto_loop --target 10.10.10.5 --rounds 6 --workers 2 "gain initial access" 一条命令即可启动完整流程:作用域界定 → 资产富化 → 规划 → 多 worker 执行 → 安全门(safety gate)→ 流量 → 漏洞发现 → 复测 → 上下文压缩 → 情报融合 → 报告生成。
配套的"链"(chain)机制支持 pre_check 预检跳过、parallel: true 并行、fallback 失败回退链,以及 retry 断点续跑、chain_distill 把一次循环轨迹蒸馏成可复用链 YAML。循环行为由 config/orchestrator.yaml 的四种档案控制:default、stealth、lab、gym。
skills/lazyown_mcp.py 暴露 153 个 lazyown_* 工具,覆盖侦察、利用、C2 控制、自主循环、知识库、多 Agent 编排与报告生成。可通过 claude mcp add lazyown python3 .../skills/lazyown_mcp.py 一键注册。core/llm_budget.py)。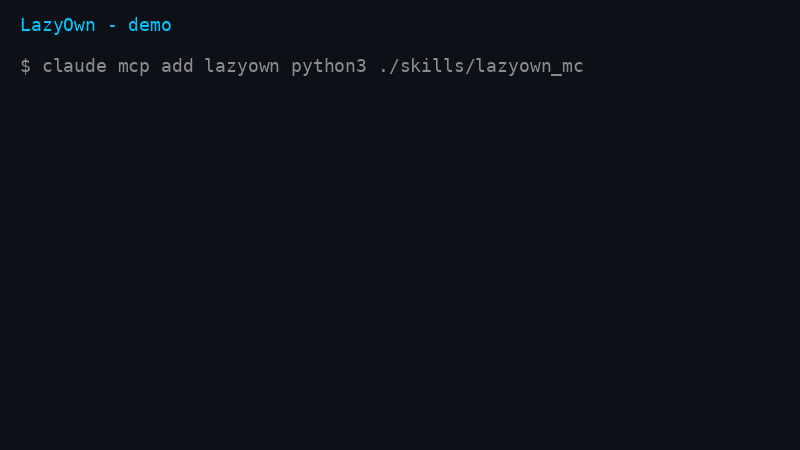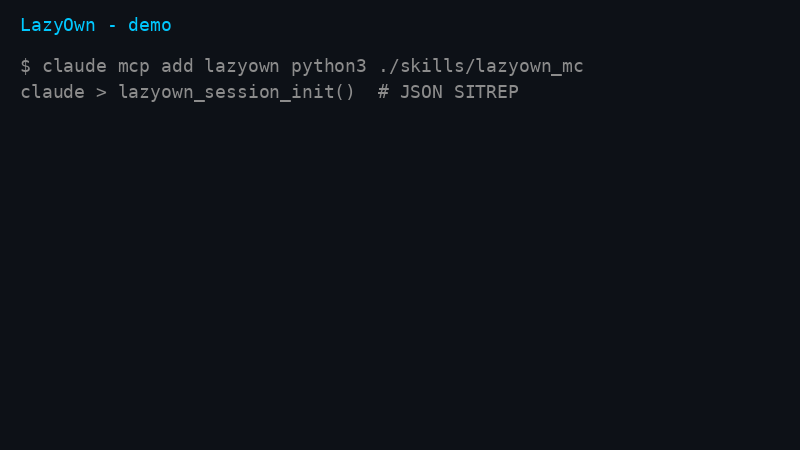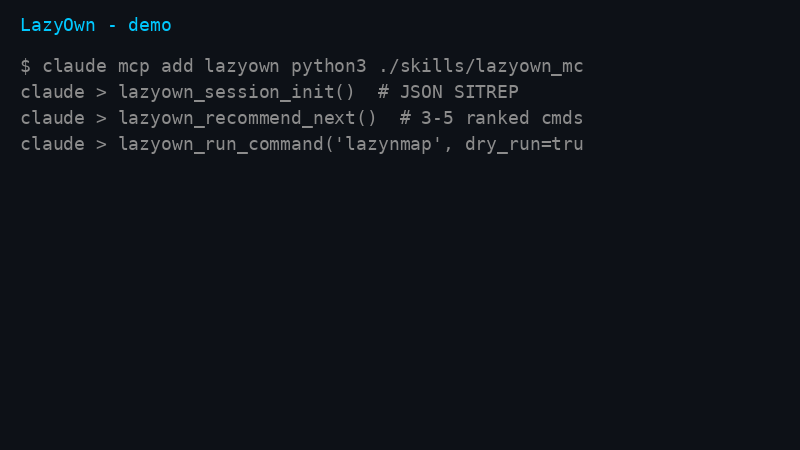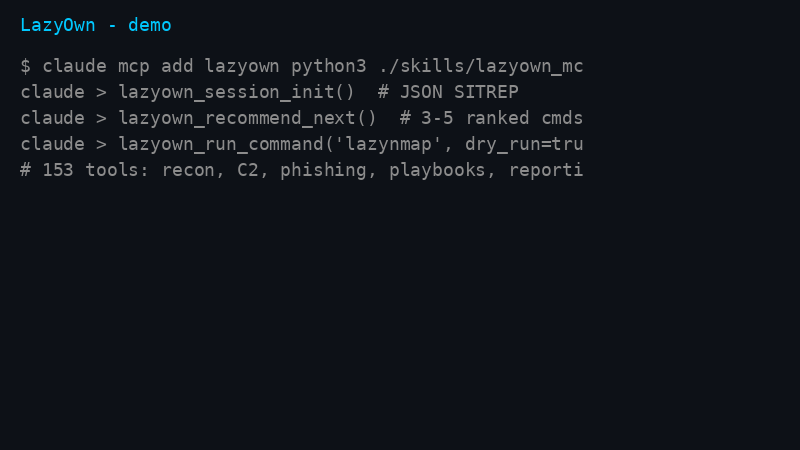
内置的 marketplace 支持安装 YARA 规则与 Nuclei 模板,yara_rules/ 目录直接收录了 APT27、AAR、AgentTesla、AcidRain 等 APT 家族的现成规则。同时项目内有 hunt 命令做基于威胁情报的定向侦察,以及把命令映射到 MITRE ATT&CK、生成 Sigma-lite 检测规则的 threat_model 能力。
lab start metasploitable 会拉起容器并自动完成 45 个攻击向量的迁移配置(SQLi、XSS、CSRF、LFI/RFI、文件上传、命令注入等),甚至用 Python DNS 响应器替代容器里被剥离 capset 的 bind9。这是它最有教学价值的部分——新手可以在完全合法的靶场里跑通完整链路。
最省事的方式(60 秒):
docker run -it ghcr.io/grisuno/lazyown:latest
一键脚本安装:
curl -fsSL https://raw.githubusercontent.com/grisuno/LazyOwn/main/bootstrap.sh -o /tmp/bootstrap.sh && bash /tmp/bootstrap.sh
源码安装:
git clone https://github.com/grisuno/LazyOwn.git && cd LazyOwn
bash install.sh   # 虚拟环境 + 锁定依赖 + C2 证书
./run
依赖管理相当规范:pyproject.toml 是唯一事实源,requirements.txt 锁定 126 个精确版本以保证跨平台可复现,ML 相关的 torch/torchvision 拆到 requirements-ml.txt 可选安装。CI 流水线覆盖了 19 个 workflow(lint、test、strict test、bandit/pip-audit 安全扫描、docker build/smoke、agent-contract 契约测试等),工程质量在红队工具里属上游水准。
K8s 部署清单在 deploy/k8s/lazyown-c2.yaml,属于"有"而非"完善"的水平。
需要客观指出几个问题:
suid-enumeration、implant、钓鱼引擎等能力,任何未授权使用都涉及法律风险。项目 README 明确要求以 scope add / scope mode enforce 管理授权范围,第三方安全博客也指出其定位是"授权测试与对手仿真"。企业引入必须做隔离与合规管控。--dry-run 与 --replan 作为保守选项,说明这不是"完全无人化"。LazyOwn 代表了一个明确趋势:红队工具正在从"人类操作 GUI/CLI"转向"Agent 操作 API"。MCP 已经成为 AI 工具生态的事实标准协议,把 153 个攻击链动词标准化暴露给 LLM,等于把渗透测试的"动作空间"变成了 Agent 可推理的接口——这一点在 Sliver、Havoc 等主流 C2 上尚无对应实现。
从项目演进节奏看(2024 年 5 月创建,两年多保持高频提交,版本号从 0.2.161 迭代到 0.4.10),它更像一个持续生长的个人项目而非社区产品,这既是它的优势(创新激进),也是它的隐患(可持续性存疑)。
LazyOwn 值得红队从业者与 AI Agent 开发者两类人关注:对前者它是一个功能密度极高、部署成本低(一条 docker 命令)的综合作战框架;对后者它是目前公开可见的、把完整攻防链路 Agent 化的最大规模开源样本。部署可行性方面,Docker 镜像 + compose + K8s 清单齐备,Web UI 完整,评估结论为支持快速部署。
需要注意的边界:仅在获得书面授权的环境中使用,企业内部引入前应完成许可证与合规评估。
