
gh-aw
github/gh-aw加载项目详情…
本应用为开源项目,仅供学习研究,请遵守其开源协议。
加载项目详情…
本应用为开源项目,仅供学习研究,请遵守其开源协议。
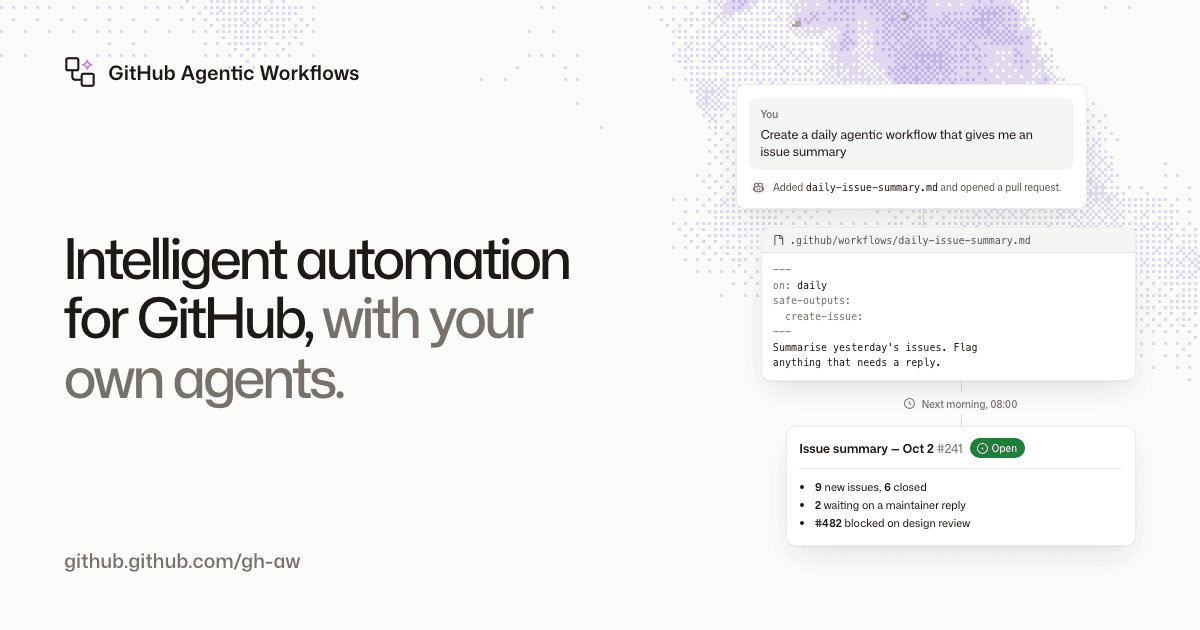
想象一个场景:你的仓库里躺着 400 个 open issue,每一个都只有一句含糊的描述;或者你的 CI 昨晚红了三次,你每次都要花四十分钟翻日志猜根因;又或者每周一早上,你要手工统计上周的 commit、PR 和 issue 情况,整理成一份报告发到讨论区。
这些活儿本身不难,难的是它们太枯燥、太重复,而人做起来一天能刷三遍就烦了。GitHub Agentic Workflows(gh-aw)就是为这类任务而生的:让 AI 编码 Agent 真正住进 CI 流水线里,替你干这些"需要一点判断力、但不需要太多创造力"的活。
gh-aw 是 GitHub 官方的 GitHub CLI 扩展,用 Go 编写,MIT 协议开源,截至 2026 年 10 月已积累约 5483 星、605 个 fork、40 位贡献者。它做了一件很"GitHub"的事:把 YAML 工作流的编写方式,从"手写配置"改成了"写自然语言"。
核心机制是两段式文件结构:
---
on:
  issues:
    types: [opened, edited]
permissions:
  contents: read
  issues: read
model: openai/gpt-6-astra
engine:
  id: codex
  model-provider: openai
safe-outputs:
  add-labels:
    max: 10
    item-schema:
      type: object
      required: [name, rationale, confidence]
---
# Markdown 正文:告诉 Agent 要做什么
你的任务是给新开的 issue 自动打标签……
上面这段是 YAML frontmatter(声明触发条件、权限、工具、AI 引擎),下面是 Markdown 正文(自然语言描述任务)。gh aw compile 会校验这个源文件,并生成一个标准 GitHub Actions 的 .lock.yml 文件——真正跑的是 Actions,不是某个私有运行时。
一句话类比:以前你在写"给机器人下指令的 YAML",现在你在写"给实习生看的任务简报",机器负责把简报翻译成流水线。
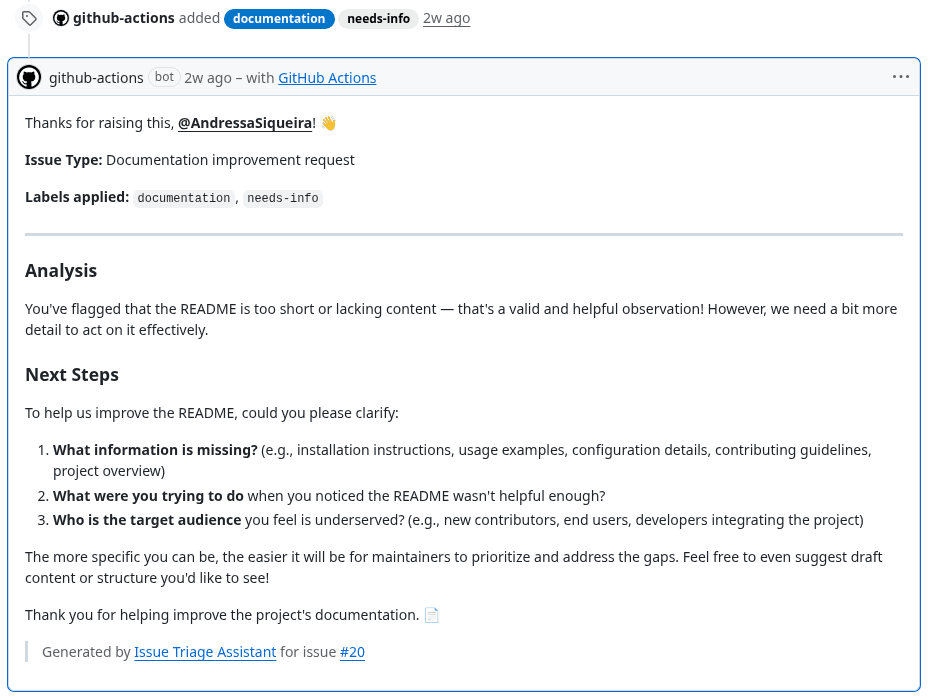
多引擎抽象。 内置支持 GitHub Copilot、Claude Code、OpenAI Codex、Google Gemini 和 Pi 五种 AI 引擎,同一份工作流格式在各引擎间通用。项目自己的 auto-triage-issues.md 就配置了 engine: id: codex + model: openai/gpt-6-astra。这意味着你不必被单一厂商绑定——换引擎通常只是改 frontmatter 里的两行。
安全输出(safe-outputs)机制。 这是整个项目最值得学的设计。Agent 作业默认只读、跑在沙箱里;所有写操作(打标签、建 issue、提 PR、发评论)不会由 Agent 直接执行,而是先写入缓冲区,经 JSON Schema 校验后,再由独立的作业用最小权限范围落地。上面的例子中 add-labels 声明了 max: 10 和一个含 confidence 枚举的 item schema——Agent 想打 20 个标签?超限直接被挡;想打一个不在 schema 里的字段?校验失败。
网络隔离与凭证管控。 frontmatter 里的 network: allowed: [defaults, github] 显式声明出网白名单,strict: true 打开严格模式。配合沙箱执行,Agent 无法在无人监督的情况下把仓库密钥往外发。
可复用组件与模块化。 imports: 字段让工作流能引入共享片段,比如 shared/mcp-pagination.md(MCP 分页)、shared/github-guard-policy.md(权限守卫策略)、shared/reporting.md、shared/otlp.md(可观测性上报)、shared/graders.md(评分器)。配合 gh aw add githubnext/agentics 从上游仓库拉取工作流,本质上形成了一个"工作流包管理器"。微软的 APM(Agent Package Manager)已经把它做成一等公民集成——APM 管"Agent 知道什么",gh-aw 管"Agent 什么时候行动"。
自举的研发实践。 相当有意思的是,gh-aw 自己就用 gh-aw 跑自己的 CI。仓库的 .github/workflows/ 下有 252 个 .md 工作流源文件,对应 252 个编译产物 .lock.yml,包括 ai-moderator、code-scanning-fixer、breaking-change-checker、agent-performance-analyzer、blog-auditor、aw-failure-investigator 等等。项目自己的发布流程就是由 AI Agent 驱动的:最新版本 v0.93.5 的 release note 里写着 "Generated by 🚀 Release · copilot · auto · ~14 AIC · ⊞ 12.6K"——14 个 AI 会话协作完成的。
CLI 命令体系。 gh aw init(初始化仓库)、gh aw new(新建工作流)、gh aw compile(编译)、gh aw run(触发运行)、gh aw add(导入上游)、gh aw update(更新)、gh aw audit(安全审计)、gh aw trial(试运行)、gh aw mcp-server(以 MCP 服务器模式运行)。其中 audit 值得单独一提——它会静态分析工作流配置,找出权限过宽、凭证外泄风险等问题。最近一次发布就新增了"通过步骤输出追踪凭证交接的密钥泄露分析"。
安装极简:
gh extension install github/gh-aw
# 或者
curl -sL https://raw.githubusercontent.com/github/gh-aw/main/install-gh-aw.sh | bash
真正难的不是安装,是权限设计的取舍。项目 README 里那句警告很实在:"即使谨慎处理并有人类监督,事情仍然可能出错,自担风险。"
门槛分布大致是这样:
gh aw init 初始化一个仓库,VS Code 里还有 GH AW Inspector 扩展做可视化检查和试运行评估。.github/skills/ 下提供了大量本地 skill 做渐进式引导,配合"技能融合"(skill fusion)策略按需加载片段,避免一次性灌爆上下文。contents: write 开得太宽、network.allowed 是否放行了不该放的域名、AI 的自然语言指令里是否藏了提示词注入面。有意思的是,Agent 作业执行依赖 GitHub 托管 Runner,所以这套东西没法完全离线跑。本地能做的是编译、静态检查和 gh aw trial 试运行,真正的执行必须推到 GitHub 上。
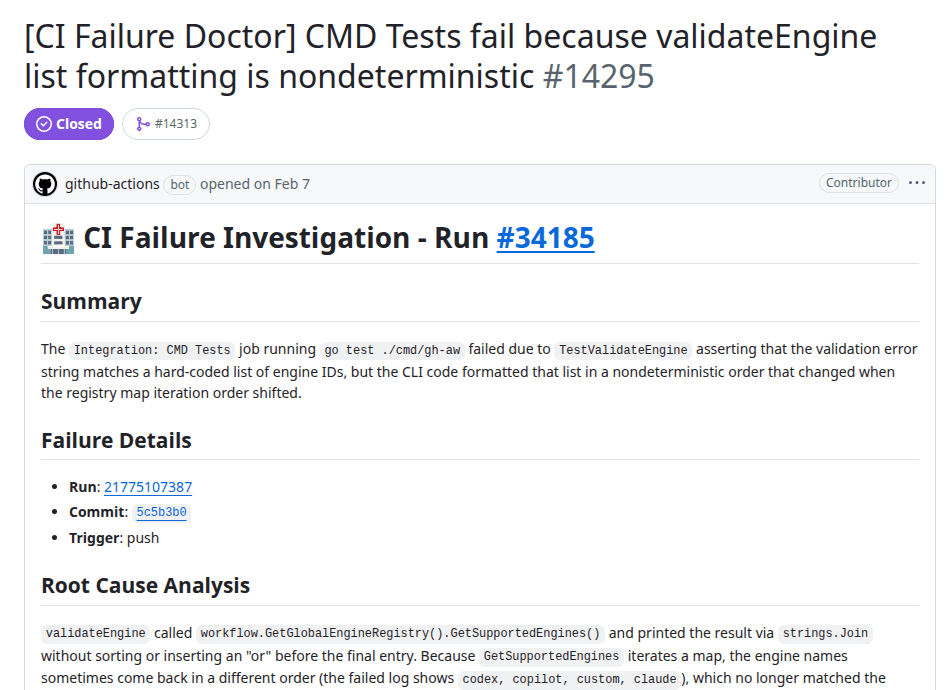
最实在的问题是"Agent 干活的可预测性"。 项目自己在 AGENTS.md 里写了非常严格的约束:非 dry-run 的分发在默认分支是"禁止"的,必须经过评审、编译和实际执行三道门;dry-run 只抑制编译器管理的变更,不抑制任意脚本副作用。这说明连维护者自己都对 Agent 会不会乱来没有十足把握。
安全模型是"防呆"而非"防恶意"。 safe-outputs 的 JSON Schema 校验能挡住格式错误和数量超限,挡不住"Agent 被提示词注入后输出了一个格式完全合法但内容有害的标签名"。仓库自带 .poutine.yml(供应链扫描)、.grype.yaml(漏洞扫描)、.grant.yaml 这些安全工具配置,说明官方自己也把这当成持续对抗的战场。
版本节奏与稳定性。 项目在 2025 年 8 月才创建,到 2026 年 10 月已经发布到 v0.93.5——不到 15 个月 90 多个版本,迭代极快,但 README 顶部就挂着一条安全公告:>= 0.83.3, < 0.85.4 区间存在漏洞(GHSA-8h78-hpm7-29gg),这些版本被直接retire了。技术预览阶段(2026 年 2 月宣布)的定位意味着 API 和格式仍可能变。
依赖重。 go.mod 里引了 actionlint、modelcontextprotocol/go-sdk、charmbracelet/bubbletea(TUI 框架)、jsonschema 校验库等数十个依赖;仓库还内嵌了 34MB 的 gh-aw-wasm 二进制和 12MB 的 linters 二进制。整体 Go 代码约 38MB、JavaScript 24MB(含文档站的 Astro 站点)。
成本与配额。 frontmatter 里 max-daily-ai-credits: 10000、user-rate-limit: max-runs-per-window: 5 / window: 60 这类字段说明 AI 调用是要计费的,高频工作流的成本不可忽视。
生态仍在形成期。 已经有 VS Code 扩展、APM 集成、GH AW Inspector 等周边,但相比 Actionlint、Prettier 这样的成熟工具链,gh-aw 的第三方工作流市场还相当早期。
gh-aw 代表的趋势可以概括成一句话:CI/CD 正从"确定性脚本"向"概率性 Agent"过渡,而平台方正在补齐中间层的护栏。
这件事的关键在于它不是"又一个 Agent 框架"。它没有提供新的模型、没有提供新的编排引擎,而是复用 GitHub Actions 已经有的全部基础设施——Runner、权限系统、Secrets、审计日志、分支保护、Marketplace——然后在最上面加一层编译器和安全模型。这意味着迁移成本极低:一个团队不需要改 CI 基础设施,只要写几个 Markdown 文件,就能把 Agent 塞进已有的流水线里。
从数据上看它跑得很快:2025 年 8 月创建,到 2026 年 2 月进入技术预览,到 10 月已积累 5483 星、605 fork、40 位贡献者,以及超过 252 个官方工作流示例。GitHub 官方的 changelog 也把它列为 Copilot 体系下自动化的主线方向。
另一层意义在"AI 写 AI 的工作流"这个自举结构上。当一个项目用 14 个 AI 会话协作完成自己的版本发布,当 ai-moderator 工作流开始审查 PR 中的 AI 代码,当 code-scanning-fixer 自动修复安全扫描告警——这已经不只是工具,而是一种新的软件维护范式:维护者从执行者变成审核者,Agent 成为默认劳动力。
对团队的实际建议很直接:先从低风险、高频、写操作范围明确的场景起步——比如 CI 失败排查、issue 自动分类、文档同步;把带 safe-outputs 的写操作限制在有明确 schema 和上限的地方;上线前用 gh aw audit 过一遍,并保留人类审核环节。等熟练了,再考虑让 Agent 去碰代码本身。
本文基于 GitHub 官方仓库 github/gh-aw 的公开信息撰写,数据截至 2026 年 10 月 27 日。
