
Claude-BugHunter
elementalsouls/Claude-BugHunter加载项目详情…
本应用为开源项目,仅供学习研究,请遵守其开源协议。
加载项目详情…
本应用为开源项目,仅供学习研究,请遵守其开源协议。
想象一下:你面对一个 Bug Bounty 目标,资产广、边界模糊,不知道从哪里下手。传统的做法是翻笔记、查_payload库、对照 CVE 列表——耗时耗力,还容易遗漏。而现在,你只需要在 Claude Code 里描述你在测什么,82 个专项技能就会自动加载,一套经过真实授权渗透测试验证的方法论随之展开。
Claude-BugHunter 的作者 Sachin Sharma 是一名专职 Bug 赏金猎人和生成式 AI 安全研究员。在长期的漏洞挖掘实践中,他发现一个痛点:AI 助手本身缺乏安全领域的结构化知识。让普通 LLM 去分析 XSS,它能给出通用答案;但问到"这个绕过_payload在 681 份真实漏洞报告中哪个最常见""如何用 VRT 框架评估这个漏洞的真实严重性",AI 就哑火了。
2024 年,他将这套方法论打包成了 Claude Code 技能包——Claude-BugHunter。技能包的核心不是让 AI 自己找漏洞,而是让 AI 成为一个有经验的安全研究员级别的助手:它知道该用什么工具、走什么流程、记录什么证据。
上线 GitHub 后迅速获得关注,目前 Star 数已突破 4600+,成为 Claude Code 技能生态中安全类最热门的项目之一。
Claude-BugHunter 不是一个大一统的工具,而是一个技能包(Skill Bundle)。安装后,它在 Claude Code 中以 claude-bughunter: 为命名空间提供 83 个独立技能,覆盖漏洞挖掘全流程。
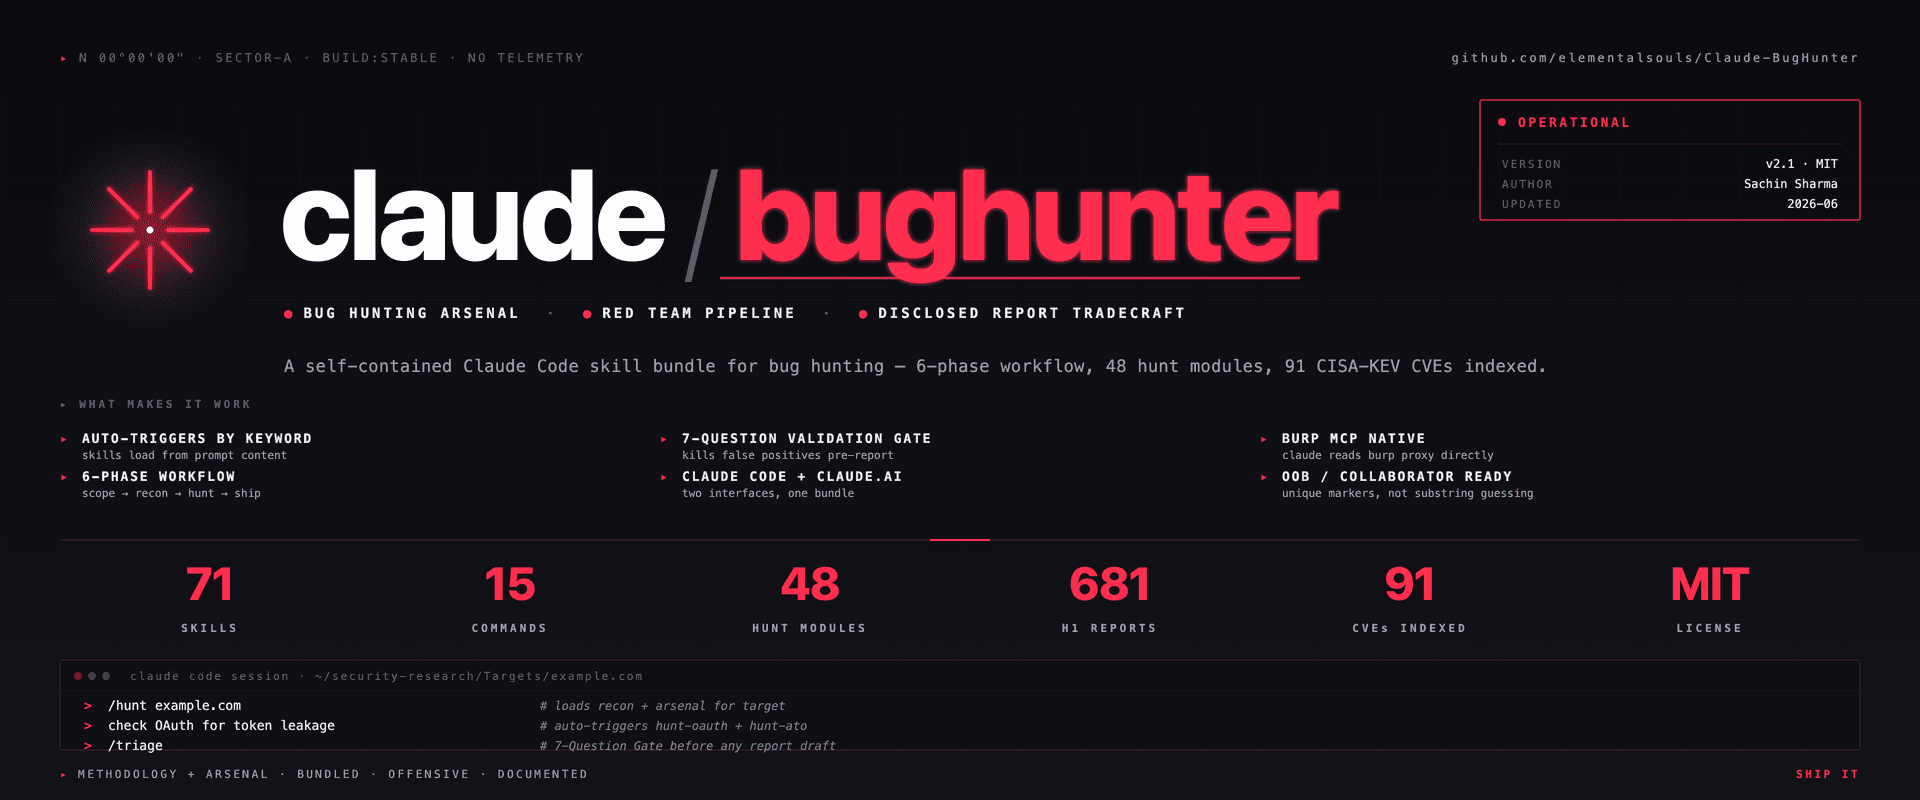
四层能力叠加:
bb-methodology + redteam-mindset:五阶段非线性工作流、红队操作员纪律、关键思维框架。不直接找漏洞,而是教 AI "遇到目标时应该怎么想"。hunt-* 技能,源自 681 份公开 HackerOne 漏洞报告。每类漏洞(XSS、SQLi、SSRF、IDOR 等)都有对应的检测_pattern、payload 库、绕过表和链式利用模板。triage-validation + 报告 + evidence-hygiene:七问验证门、VRT 感知严重性评分、OOS 反驳模板、PII 脱敏规范和红队交付物规范。Claude-BugHunter 区别于其他安全 AI 工具的关键,是它对 Burp Suite 的深度集成。cbh CLI 工具支持三种运行模式:
| 模式 | 所需条件 | 适用场景 |
|---|---|---|
| Curl-only | 仅 Python 3.9+ | 快速渗透、脚本自动化、无 GUI 环境 |
| Burp Proxy | + Burp Suite Pro/Community | 所有 cbh 流量记录在 Burp,一键转发 Repeater |
| Burp MCP | + Burp Pro + MCP 扩展 + Claude Code MCP | 最大程度的 LLM 驱动工作流,Claude 直接读取 Burp 代理历史记录 |
这种设计让 AI 不是在真空中工作——它能看到你burp代理里的真实流量,能分析请求/响应,能帮你构造 PoC。
安装方式极为简单:
# 推荐:作为 Claude Code 插件安装
/plugin marketplace add elementalsouls/Claude-BugHunter
/plugin install claude-bughunter@elementalsouls

# 备选:手动 git clone
git clone https://github.com/elementalsouls/Claude-BugHunter.git
cd Claude-BugHunter
bash scripts/install.sh   # macOS/Linux
pwsh ./scripts/install.ps1  # Windows
安装后,你甚至不需要记任何命令。用自然语言描述你在做什么("我在测一个公司的子域名资产" / "这个参数好像有注入"),相关的技能会自动触发加载。没有命令要背,没有菜单要翻。
前置要求也很低:Claude Code(Pro/Team/Max 订阅或 API Key)+ Python 3.9+。Burp Suite 是可选的——没有 Burp 一样能跑,只是少了代理流量可视化的能力。
Claude-BugHunter 的本质是方法论和知识库的 AI 化,而非独立的漏洞扫描器。它的能力上限取决于两个因素:
此外,Claude-BugHunter 不提供自动漏洞挖掘——它是一个辅助框架,漏洞发现仍然需要人工判断、复现和报告撰写。这既是局限,也是它的诚实之处:它从来没有声称自己是"AI 自动挖洞机器人"。
Claude-BugHunter 的出现,标志着 AI 编程工具的安全能力正式进入了专业化阶段。Claude Code 最初是给开发者用的生产力工具;而 Claude-BugHunter 让它变成了安全研究人员的作战平台。
更值得关注的是它的跨工具兼容性——技能格式是通用的 SKILL.md,理论上支持 OpenCode、OpenAI Codex CLI、Hermes Agent 等所有采用相同格式的系统。这使得安全研究知识可以在不同 AI 工具间无缝迁移。
从 Star 增长曲线看,项目在 2026 年初经历了一次明显加速,与 Claude Code 插件市场的成熟时间线高度吻合。可以预见,随着 AI Agent 工具的普及,这类"垂直领域技能包"的需求会持续增长。
项目速览
