
tachi
davidmatousek/tachi加载项目详情…
本应用为开源项目,仅供学习研究,请遵守其开源协议。
加载项目详情…
本应用为开源项目,仅供学习研究,请遵守其开源协议。
"SAST 捕获语法级 Bug;而 tachi 推理架构描述,捕获逻辑级漏洞——认证流程缺陷、权限边界缺失、提示词注入路径、Agent 自主性缝隙、跨层攻击链。"
传统的威胁建模工具(比如 Microsoft Threat Modeling Tool)面向人类开发者手动绘制的系统架构图。2024—2026 年间,随着 LLM 应用和 AI Agent 的爆发式增长,系统架构中涌现了大量传统工具从未建模过的威胁面:提示词注入(Prompt Injection)、工具滥用(Tool Abuse)、Agent 自主性失控、数据投毒(Data Poisoning)等。
STRIDE 是微软 1999 年提出的经典威胁分类方法(Spoofing、Tampering、Repudiation、Information Disclosure、Denial of Service、Elevation of Privilege),但它是为传统软件设计的——单靠 STRIDE 已无法覆盖 AI 系统的全部攻击面。
tachi 将经典 STRIDE 方法论与 AI/Agentic 安全研究结合,构建了一套覆盖 50 个威胁分类(14 个核心威胁类别)的自动化威胁建模引擎,填补了这一空白。
tachi 是一个威胁建模与 AI 推理漏洞检测工具架(Threat Modeling and AI-Reasoning Vulnerability Detection Harness),专门为 Claude Code(Anthropic 的 AI 编程助手)设计。它以 Claude Code 的自定义 Agent 和 Slash Commands 形式运行。
| 维度 | 说明 |
|---|---|
| 定位 | 威胁建模 + 漏洞扫描(不是 SAST) |
| 集成对象 | Claude Code(Anthropic AI 编程工具) |
| 分析对象 | 系统架构描述(Mermaid、自由文本、ASCII、PlantUML、C4 格式) |
| 输出格式 | threats.md、SARIF 2.1.0、攻击树、风险评分、PDF 安全报告 |
| 方法论 | STRIDE + MAESTRO(云安全联盟七层 AI 分类法) |
| 覆盖框架 | 50/50 — OWASP LLM Top 10:2025、OWASP Agentic Top 10:2026、OWASP ML Top 10:2023、OWASP Mobile Top 10:2024、OWASP Web/API Top 10:2021/2023 |
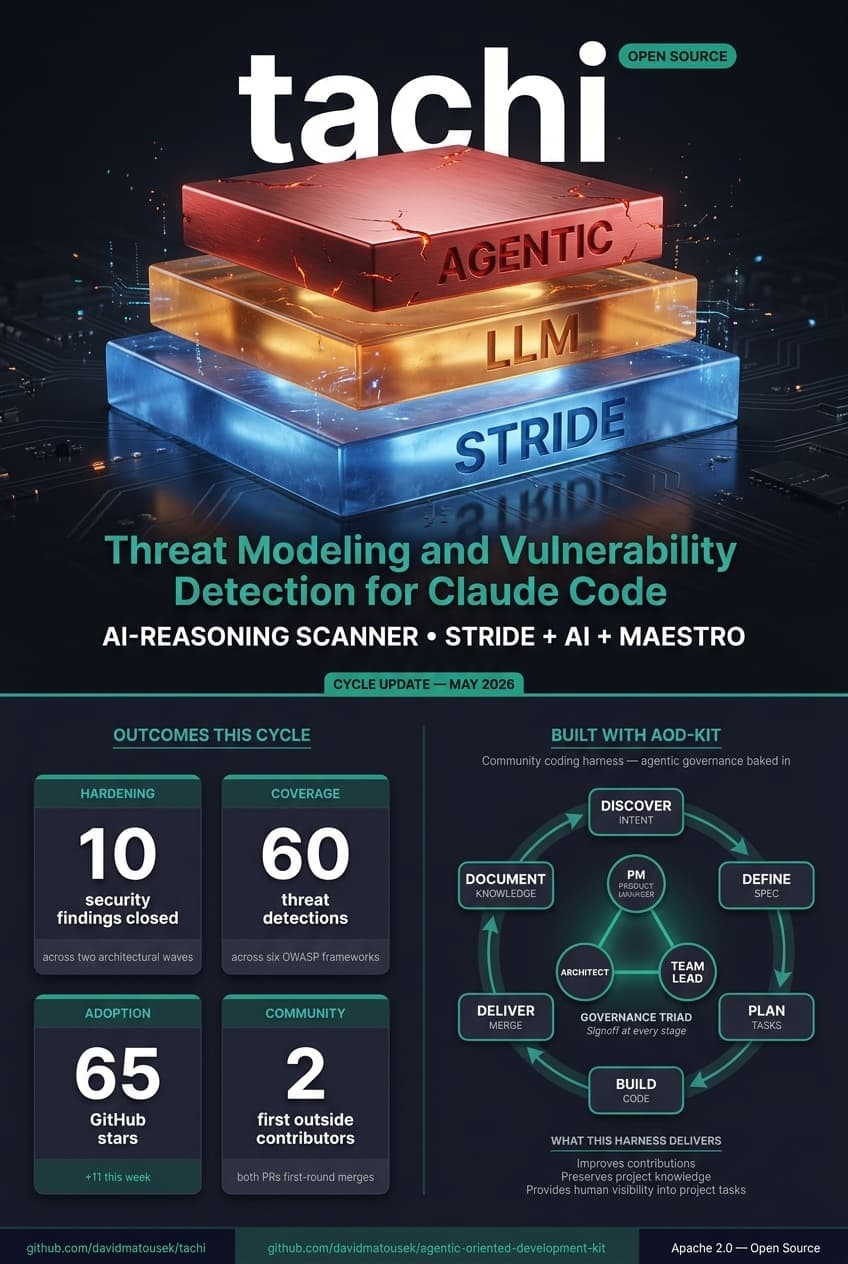
tachi 一次命令 /tachi.threat-model 触发一个 5 阶段威胁建模流水线(范围界定 → 威胁识别 → 对策确定 → 评估 → 报告),调度 14 个专业化威胁分析 Agent:
tachi 引入了 CSA MAESTRO 七层分类法,为 AI Agent 系统提供分层威胁分类标准:
| 层级 | 描述 |
|---|---|
| L1 | AI 基础模型层(LLM 本身) |
| L2 | 提示工程 / 对话管理层 |
| L3 | 工具调用 / 函数执行层 |
| L4 | Agent 编排 / 多 Agent 协作层 |
| L5 | RAG / 知识检索层 |
| L6 | 企业应用集成层 |
| L7 | 合规与治理层 |
每个识别的威胁都会映射到对应的 MAESTRO 层级,让安全团队清楚看到风险集中在系统哪一层。
tachi 提供 6 个 Claude Code 命令,形成完整的安全评估工作流:
| 命令 | 产物 |
|---|---|
/tachi.threat-model | threats.md、threats.sarif、threat-report.md、攻击树文件夹 |
/tachi.risk-score | risk-scores.md(CVSS 量化评分)、risk-scores.sarif |
/tachi.compensating-controls | compensating-controls.md(现有控制措施检测+缺失建议) |
/tachi.infographic | 5 种风险可视化 JPG 图片(需要 Gemini API Key) |
/tachi.security-report | PDF 安全评估手册(含所有产物) |
/tachi.architecture | 自动生成系统架构描述 |
基线差量追踪:tachi 自动检测之前运行结果,新增、解决和未变化的发现以 delta 形式呈现,方便跟踪修复进度。
tachi 基于 AOD Kit(Agentic Oriented Development Kit) 构建,面向 AI Agent 辅助开发的治理框架。使用纯 Python(>=3.9),pytest 测试框架。
tachi/
├── agents/              # 14 个威胁分析 Agent 定义
│   ├── stride/          # 6 个 STRIDE Agent
│   └── ai/              # 5 个 LLM 专项 Agent + 3 个 Agentic Agent
├── adapters/            # 适配层(Claude Code、Copilot、Cursor 等)
├── schemas/              # 输出结构定义(SARIF、风险评分、控制措施等)
├── templates/           # 输出报告模板
├── stacks/              # 示例技术栈(FastAPI+React、Next.js+Supabase 等)
├── tests/               # pytest 测试套件
└── scripts/             # install.sh 等脚本
tachi 专为 Claude Code 设计,不支持 VS Code Copilot、Cursor 或其他 AI 编程助手。不使用 Claude Code 则完全无法使用——这是相当高的生态锁定门槛。
tachi 分析的是"对系统的描述",而非真实代码。docs/security/architecture.md 写得粗略或不准确,威胁识别的覆盖度会大打折扣。README 自身也承认:"analyzes architecture, not code"。
/tachi.infographic 需要 Google Gemini API Key,国内环境访问受限,部分高级功能可能无法使用。
项目于 2026 年 3 月创建,star 仅 86,实际落地案例不多,框架工程化成熟度有待社区验证。
tachi 代表了一个新兴类别:AI-Native 安全工具。传统 SAST 擅长捕获代码语法层面的漏洞,但面对 AI 系统特有的威胁面(提示词注入、Agent 权限滥用、跨层攻击链)完全失效。
tachi 的创新在于:
随着 AI Agent 在企业中的普及,对这类工具的需求只会增长。tachi 的方向是前沿的,但能否从早期工具成长为行业标配,取决于社区采纳速度和实际落地案例的积累。
# 1. 安装依赖
brew install typst && npm install -g @mermaid-js/mermaid-cli

# 2. 克隆安装
git clone https://github.com/davidmatousek/tachi.git ~/Projects/tachi
cd your-project
~/Projects/tachi/scripts/install.sh

# 3. 重启 Claude Code

# 4. 生成架构描述
/tachi.architecture

# 5. 运行威胁建模
/tachi.threat-model

# 6. 查看 docs/security/ 目录下的产物
本文档基于 GitHub 仓库 davidmatousek/tachi(Apache-2.0 License)分析生成。
