
defenseclaw
cisco-ai-defense/defenseclaw加载项目详情…
本应用为开源项目,仅供学习研究,请遵守其开源协议。
加载项目详情…
本应用为开源项目,仅供学习研究,请遵守其开源协议。
2026 年初,一位开发者让 AI 智能体在本地跑任务。智能体很顺手地从网上拉了一个"社区热门的 MCP 技能包",装进自己的技能目录,然后开始自动执行。三天后,工程师在审计日志里发现,智能体曾经读取 ~/.ssh、调用过外部域名,并把一段看起来像 API Key 的字符串写进了一个远程 Webhook。没有任何一个人批准过这件事——智能体自己决定装的技能,自己决定读的文件,自己决定发出去的数据。
传统应用安全领域花了几十年才学会一件事:能力必须先被授权,再被使用。但 AI 智能体把这套规则几乎全推翻了——它能自己发现工具、自己装插件、自己决定调用哪个文件、自己在运行时拼接出新的行为路径。你没法靠"审核一次代码"来覆盖一个会自我扩展的执行体。
Cisco 在 2026 年 3 月 RSA 大会上开源的 DefenseClaw,就是对这个问题给出的工程答案。
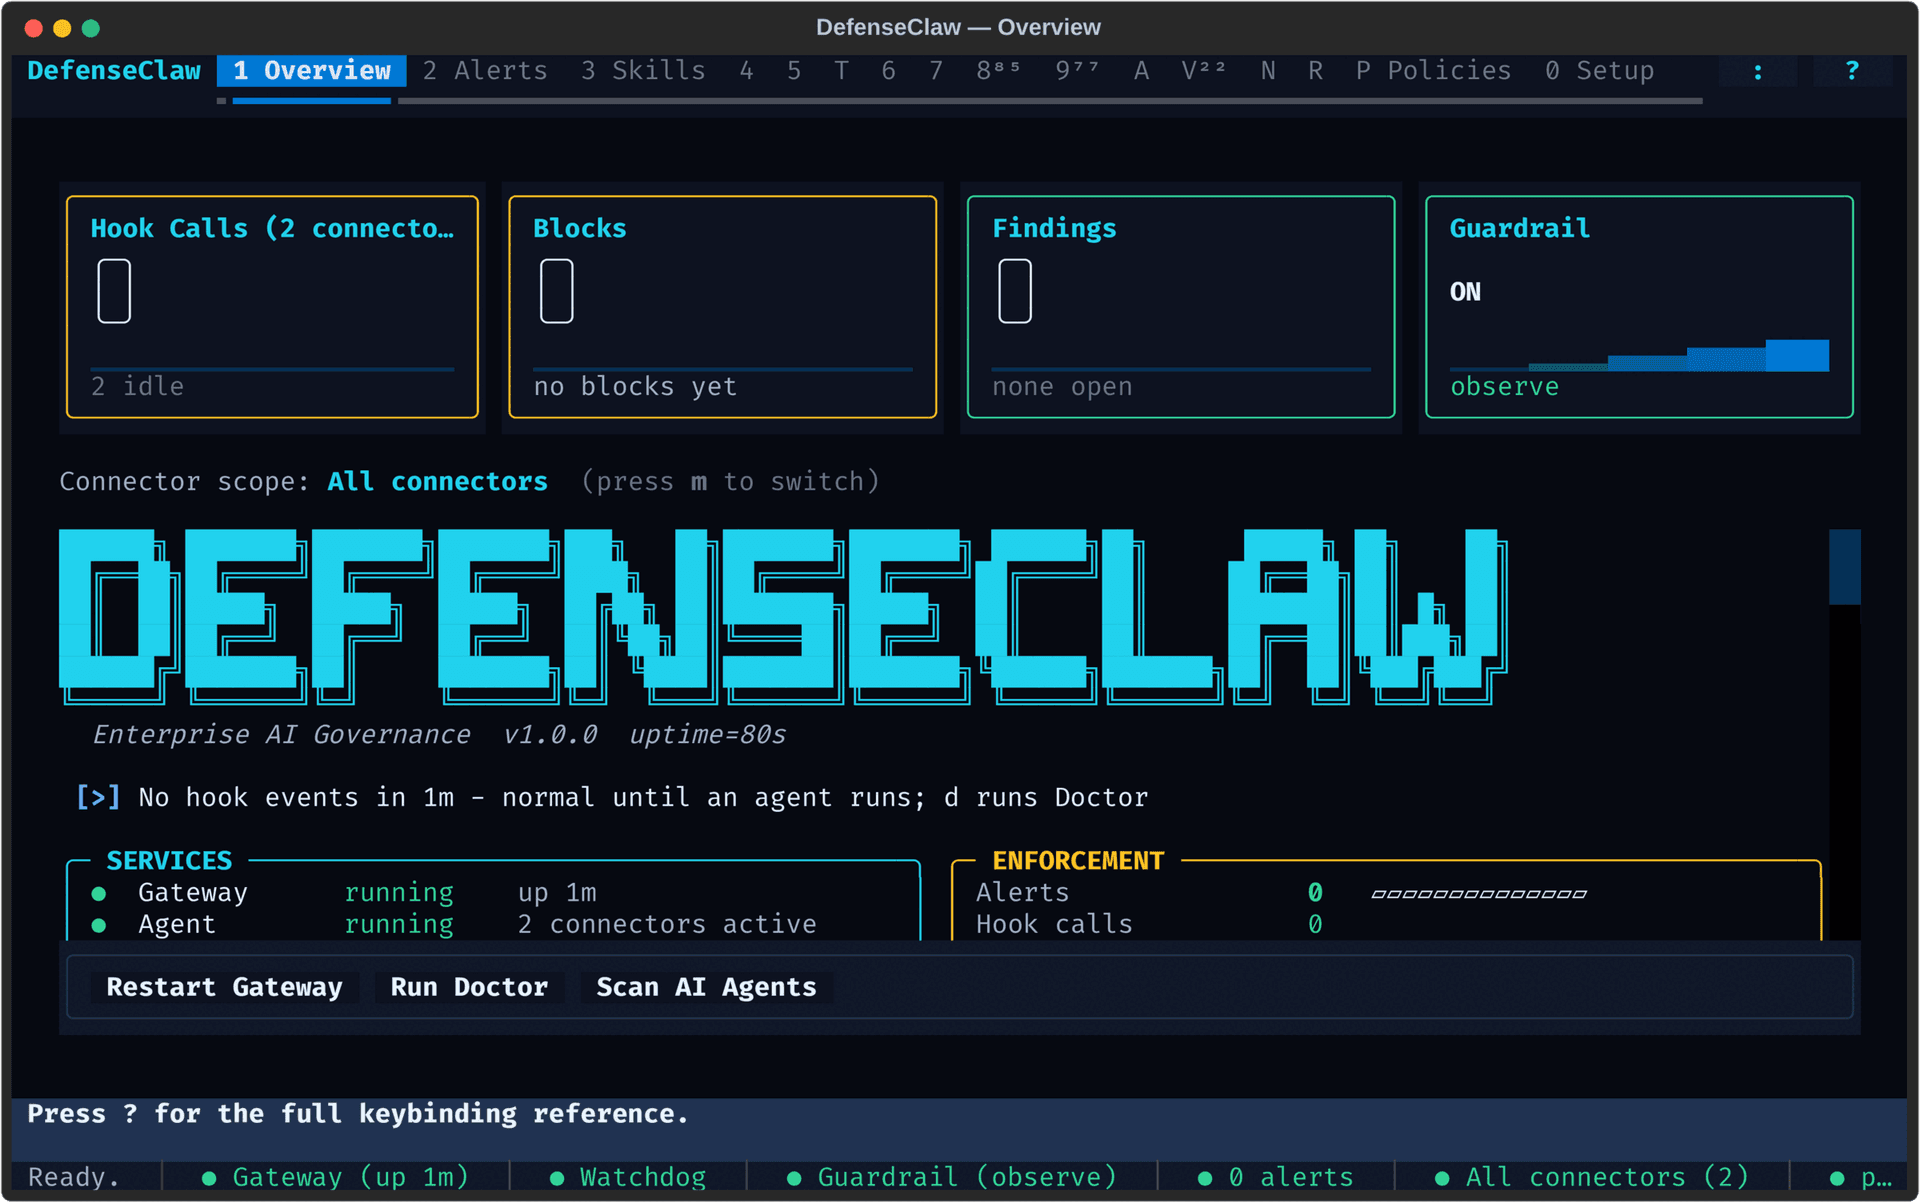
一句话:DefenseClaw 是智能体与外部能力之间的管控审计层。注意,官方在 README 里非常克制地强调——它不证明某个智能体、某次模型交互或某个第三方能力是"无风险"的。它只做三件事:
打个比方:DefenseClaw 像机场安检 + 黑匣子。准入扫描是安检口,把危险物品挡在登机口之前;运行时管控是飞行中的告警系统;审计证据是黑匣子,出了事能复盘、能追责、能交合规报告。
这是整个项目最值得学习的部分。它不是"一个 Python 脚本扫一遍目录"那么简单:
cmd/、internal/):internal/gateway 是枢纽,承载网关 API、代理、钩子、连接器入口;internal/scanner 里能看出扫描能力的真实边界——clawshield_injection.go(提示注入)、clawshield_secrets.go(密钥泄露)、clawshield_pii.go(PII)、clawshield_malware.go(恶意代码)、clawshield_vuln.go(漏洞),另有 mcp.go / skill.go / plugin.go 三类目标扫描器,以及 scanner_runtime*.go 这一整组为 Windows/macOS/Linux 分别实现进程级扫描的适配文件。语言占比上 Go 约 7630 万字节、Python 约 3260 万字节,Go 才是真正的运行时主体。cli/defenseclaw/):Click CLI + Textual 8.2 写的 TUI(含 setup 向导、策略态势面板、AI 发现面板)、配置迁移、doctor 体检引擎、本地 SQLite 库、凭据溯源。extensions/defenseclaw/):OpenClaw 插件形态,运行时依赖被固定为 js-yaml/argparse/undici,并有扩展指纹校验。policies/):内置 default / strict / permissive 三档策略,外加 Rego(Open Policy Agent) 规则、YARA 规则包、沙箱策略。默认策略里能看到很细的工程考量——一等公民白名单的路径标记必须锚定到 operator 自己拥有的 home 目录(.openclaw、.claude、.codex 等),避免攻击者投放一个同名目录就骗取第一方信任。bundles/local_observability_stack/):一条 docker-compose 起 5 个服务(OTel Collector + Prometheus + Loki + Tempo + Grafana),全部端口默认绑 127.0.0.1。
安装确实简单:
curl -LsSf https://github.com/cisco-ai-defense/defenseclaw/releases/latest/download/install.sh | bash
defenseclaw quickstart
但有几个真实约束值得提前知道:
>=3.10,<3.14 + Go 1.26.4,Node.js 24 用于 TS 组件的 CI;用 make build / make test / make check / make lint 组织,golangci-lint 锁在 v2.14.0。guardrail.judge.enabled 默认关闭,规则包足以覆盖常见注入与外传模式;打开后走 Bifrost SDK 路由多家云模型(目录来自手工维护的 bundles/llm/model_catalog.json,运行时用 LiteLLM 注册表做校验),意味着敏感上下文可能出网——合规环境需要评估。综合看,运维人员 10 分钟内可以跑起第一台受管控的智能体,但要吃透策略矩阵、连接器兼容性和 fail-mode 语义,得读那份 40+ 篇的 docs/ 文档与 Next.js 文档站。
第一,它自己也反复强调"无法证明安全"。扫描器是正则 + 规则 + LLM 判定的组合,面对刻意混淆的恶意技能,仍可能漏判。第二,149 个 open issue 说明了它现在还在剧烈迭代——1.0.4 是 2026-10-27 发布的最新版本,仓库 CHANGELOG 已近 30 万字符。第三,接入面广意味着兼容成本高:每个智能体运行时的钩子语义不同,internal/gateway/connector/ 下的契约要逐个对齐。第四,Agent360 这类"全局发现本机所有智能体与模型"的思路,在企业终端上会触发隐私与合规评估。第五,仓库内的 Markdown 大量退化为指向官网的指针(docs/INSTALL.md 只是一条链接),对不习惯看文档站的贡献者不够友好。
DefenseClaw 代表了一个正在成型的方向:AI 安全的重心从"模型是否安全"转向"智能体行为是否可控可查"。当智能体开始自己装工具,这块"治理与证据层"就是必需品——它和 NVIDIA 的 OpenShell(沙箱)天然互补,一个管"能做什么",一个管"做过什么"。Cisco 把 Skills Scanner、MCP Scanner、AI BoM、CodeGuard 整合进同一框架,也是在给市场一个"别再各自为战"的信号。
适合谁:有本地智能体、且已经遇到"智能体乱装东西"或"合规要交审计报告"问题的团队。不适合谁:只是想跑个聊天机器人、或者不打算把安全控制放到关键路径上的个人用户——它会明显增加你的运维负担。
