
codeflow
braedonsaunders/codeflow加载项目详情…
本应用为开源项目,仅供学习研究,请遵守其开源协议。
加载项目详情…
本应用为开源项目,仅供学习研究,请遵守其开源协议。
想象一下:你刚接手一个陌生的代码仓库,上千个文件、复杂的依赖关系、没人能说清楚"如果改了这个文件会影响到哪里"。你只能一个文件一个文件追,grep 追踪 import 链,生怕改一个函数引发连锁反应。这是每一位开发者都经历过的噩梦——而 CodeFlow 用一行操作终结了这个痛点。
CodeFlow 诞生于 2025 年 12 月,由独立开发者 Braedon Saunders 创建。这位开发者每天都在和陌生的代码仓库打交道——要么是新接手的项目,要么是开源社区贡献代码时的快速理解需求。传统工具要么需要安装配置,要么需要账号注册,更别提企业级的 Sourcegraph 那样的复杂部署成本。
Saunders 决定自己动手,用一个大胆的前提构建了 CodeFlow:只需粘贴一个 GitHub URL,整个代码仓库就变成一张可交互的架构图。 不需要安装、不需要注册、不需要付费——只要有浏览器,一切都在本地完成。
这个极简的产品思路精准击中了开发者的核心痛点。短短数月,项目在 GitHub 上积累了超过 5200 star、770+ fork,并在 LinkedIn、Instagram 等平台引发了广泛传播,成为 2025 年最受关注的开发者工具之一。
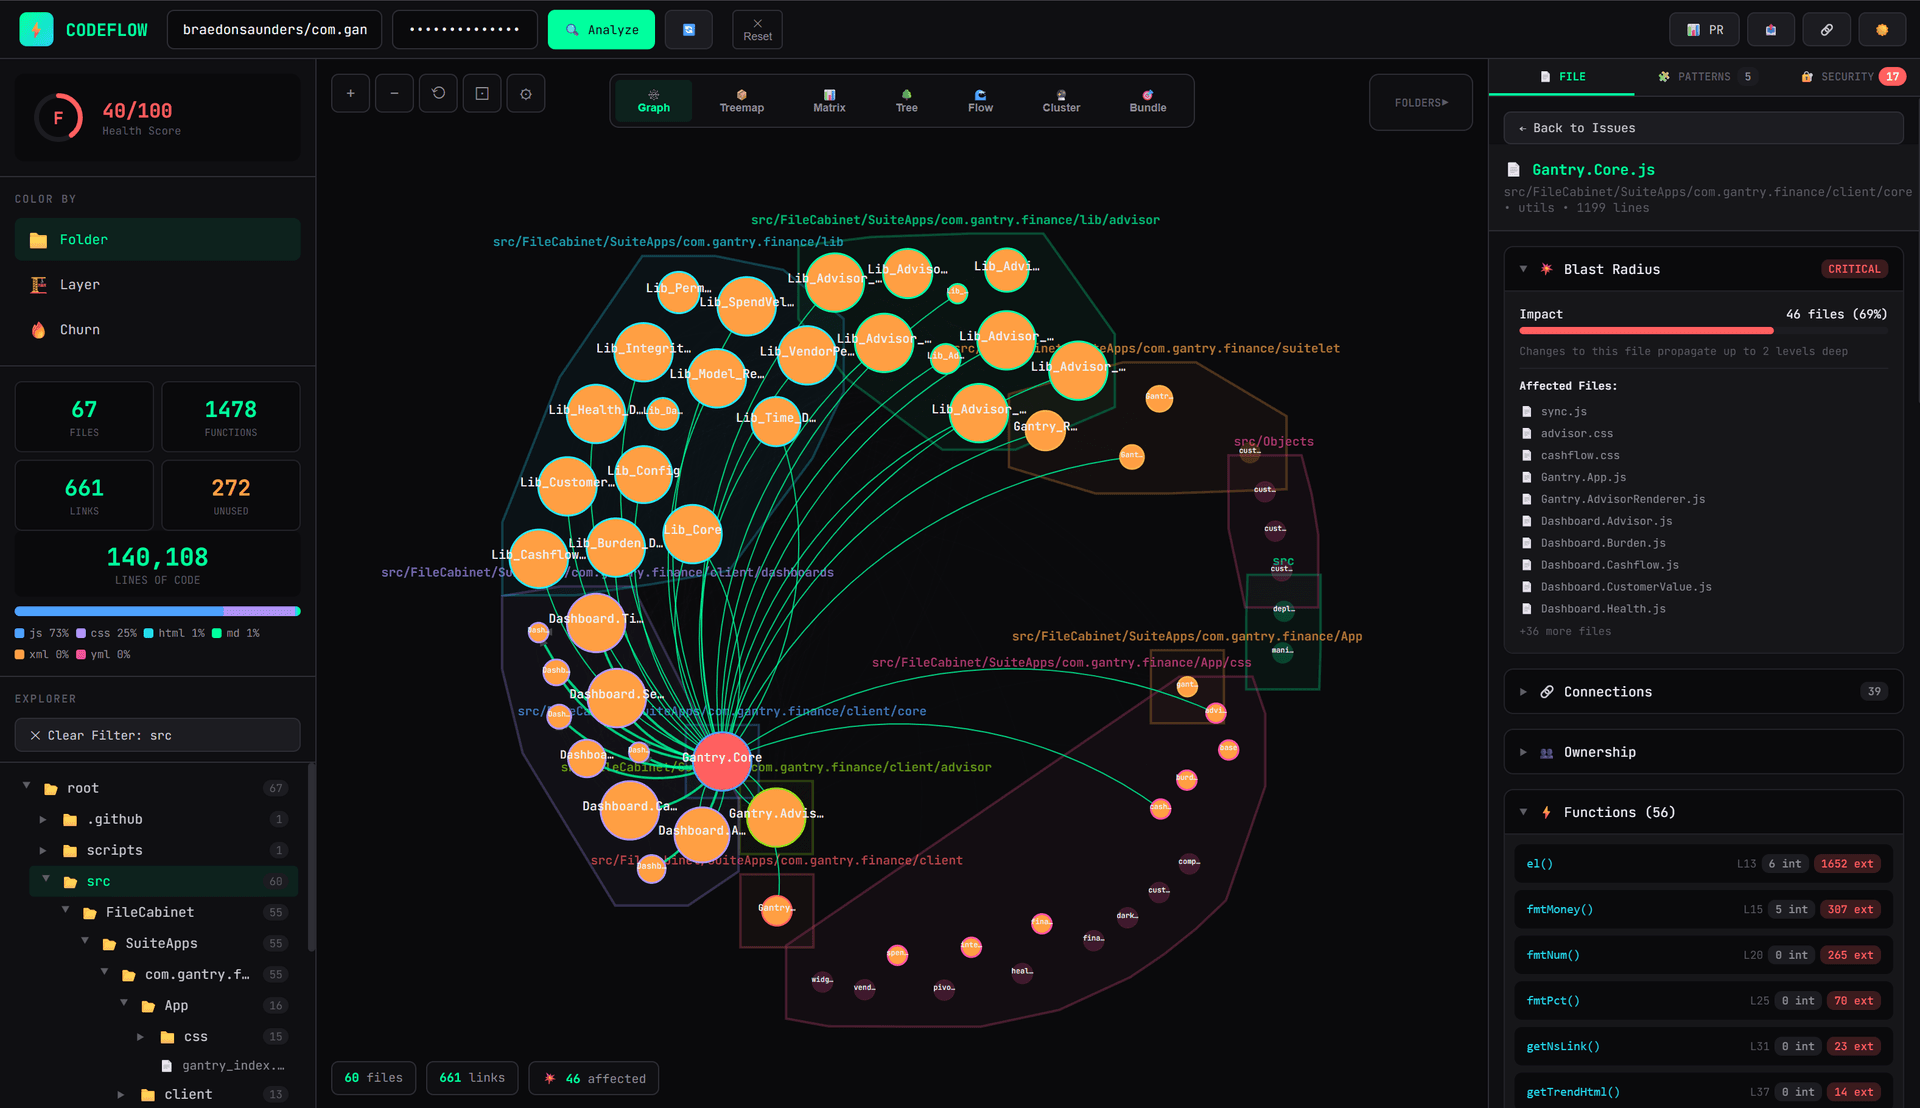
CodeFlow 将任意代码仓库渲染为一张力导向图(Force-Directed Graph),底层使用 D3.js 7 实现。每个文件是一个节点,依赖关系是连接线。你可以:
这种图形化表示方式,是平面目录结构无法替代的——它直接揭示了代码之间真实的连接关系,而不是按文件夹物理存放位置展示。
这是 CodeFlow 最具价值的杀手级功能。当你选中一个文件,系统实时计算如果修改它会影响多少个其他文件。在大型重构之前,这个数字直接决定了改动的风险等级。想象你要重构一个被 40 个其他文件调用的底层工具函数——CodeFlow 在你动手之前就把这个风险可视化出来,而不是等 CI 失败或生产故障才暴露问题。
CodeFlow 在解析代码的同时进行安全扫描,自动标记以下问题:
有意思的是,CodeFlow 对测试文件和文档目录做了智能排除——tests/、docs/、.github/ 等目录不参与安全扫描评分,避免了"工具扫描了自己的测试用例却误报漏洞"的尴尬。
CodeFlow 内置了自动化架构分析引擎,能识别:
这些检测不是学术性的——它们直接指出架构中的技术债务积累区域。
CodeFlow 给整个仓库打一个 A-F 的综合评分,参考维度包括:
| 维度 | 说明 |
|---|---|
| 死代码比例 | 存在但未被调用的函数 |
| 循环依赖 | A→B→C→A 的依赖陷阱 |
| 耦合度 | 模块之间的纠缠程度 |
| 安全问题 | 按严重程度计分 |
这个评分让架构讨论有了客观基准——团队可以围绕"分数为什么是 C"展开具体的改进对话,而不只是抽象的"架构需要优化"。
粘贴任意 PR URL,CodeFlow 计算该 PR 影响的文件范围和 blast radius。Reviewer 在逐行审阅之前,就能直观判断这次改动的风险等级。
这是 2025 年的重大更新:无需联网,克隆仓库后可直接在本地分析代码。所有处理在浏览器中完成,文件从不离开用户机器——隐私模型与在线分析完全一致。
一个自更新的 SVG 徽章,可以嵌入任何 README,自动在每次合并后重新计算健康评分。支持 5 种样式(compact / row / minimal / hero / detailed)和多种强调色,可选开启 PR 热敏纸风格评论。


CodeFlow 的核心是约 818KB 的单个 index.html 文件,里面包含了完整的 React 18 运行时、D3.js 7 图表库,以及 JavaScript/TypeScript/Python 等 30+ 语言的解析器(WASM 格式,通过 vendor/ 目录管理)。这个设计的精妙之处在于:
index.html,即可离线使用index.html 和 vendor/ 部署到 Vercel,即成为在线版CodeFlow 使用 Tree-sitter WASM 进行多语言代码解析,支持 30+ 编程语言的函数提取和依赖关系识别,包括 JavaScript、TypeScript、Python、Java、Go、Rust、C++、C#,也覆盖了 Haskell、Elixir、Clojure、OCaml 等小众语言。
依赖分析的策略是启发式的(heuristic):
| 方式 | 适用场景 | 难度 |
|---|---|---|
| 在线版(推荐):访问 codeflow-five.vercel.app,粘贴 GitHub URL | 快速体验、公共仓库 | 零门槛 |
本地浏览器:克隆仓库后打开 index.html | 离线使用、私有仓库 | 零门槛 |
本地 CLI:npx codeflow . 或 node cli/codeflow.mjs . | 本地开发、需要文件监控 | 需 Node.js 18+ |
尽管 CodeFlow 功能强大,以下几点需要客观认识:
依赖分析的启发式局限:动态 import、运行时反射、字符串拼接调用(如 obj[name])无法被追踪,对高度动态的代码(如某些 Python 元编程)可能产生不完整的图谱。
大型仓库的性能瓶颈:对于超过 5000 个文件的仓库,逐文件调用 GitHub API 的方式会导致分析时间显著增加——每个文件一次 API 请求是当前架构的瓶颈。
无服务端渲染能力:所有计算在浏览器端完成,大型仓库分析会占用较高的 CPU 和内存。
闭源平台代码库不适用:无法分析 Bitbucket、GitLab 或本地未托管在 GitHub 上的仓库(除非用本地文件模式)。
CodeFlow 的出现代表了一个趋势:代码理解工具的民主化。在此之前,架构可视化是大型企业团队、有专门平台工程师才能享有的能力。Sourcegraph 需要企业账号,GitHub Advanced Security 需要付费订阅,而 CodeFlow 将这一能力免费开放给所有开发者。
从增长曲线看,5200 star 的背后是大量独立开发者、开源项目维护者、以及中小团队的真实需求。可以预见,随着 AI 代码助手(GitHub Copilot、Cursor)越来越多地介入开发流程,能理解代码架构的能力会变得更加稀缺——而 CodeFlow 恰好填补了这个空白。
本报告基于 GitHub 仓库(2026年9月数据)、README.md、package.json、index.html 及公开媒体资料生成。
