ThinkWatch-Lite
ThinkWatchProject/ThinkWatch-Lite加载项目详情…
本应用为开源项目,仅供学习研究,请遵守其开源协议。
加载项目详情…
本应用为开源项目,仅供学习研究,请遵守其开源协议。
想象这样一个周一早晨。你打开电脑,Claude Code 说"上下文过期,请重新登录",你手忙脚乱地去翻配置文件;十分钟后 Codex 又报"provider 无效",因为同事昨天给你发了一个新的中转地址,你把三份客户端配置改成了三种不同的格式。中午你打开账单,发现这个月花了 340 美元,但你说不出这些钱花在了哪个模型、哪个客户端、哪次失败的请求上。
这几乎是每一个同时使用 Claude Code、Codex、opencode 这类 AI 编程工具的开发者都会遇到的日常。后来你发现了一个更让人后背发凉的事实:你用的那些"中转站"(第三方 API 转发服务)能看到你发出的每一个字——包括你的 API Key、.env 里的数据库密码、偶尔粘进去的客户身份证号——并且理论上可以改写返回给你的每一个字节。
ThinkWatch Lite 就是对这个问题的回答。它不是一个 SDK,也不是一个云服务,而是跑在你自己电脑上的本地 AI 网关 + 桌面应用:所有 AI 客户端只连接它一次,之后换模型、换供应商、换账号都发生在网关内部,客户端配置永远不用再动。
2025 年下半年开始,AI 编程工具进入爆发期。Claude Code、Codex CLI、opencode、Aider、Zed、Cursor……客户端越聚越多,而每个客户端都自带一套配置格式、自己的 API Key 管理、自己的计费逻辑。开发者开始同时持有 3 到 5 家模型供应商的 Key,中转站(relay)在国内更是普遍存在。
这就催生了一个此前不存在的层:网关层。它类似 Nginx之于 Web 服务,但代理的不是 HTTP 请求而是 LLM 推理请求。业界已有 LiteLLM 这类偏服务端的方案,也有 CC Switch 这类只做"改配置文件切换供应商"的轻量工具。ThinkWatch Lite 的定位夹在两者之间——比 CC Switch 完整得多,又强调本地运行(数据不离开本机,Key 不经过第三方)。
项目 2026 年 9 月 12 日开源,一个月内 Star 从 0 涨到 1000,10 月初曾两次冲上 GitHub Trending 前二十。作者 fylorn 在 Linux.do 社区发帖推广时用的标题很直白:"掏空了两个 20x 账号,做了个理想中的本机 AI 网关"。
把 ThinkWatch Lite 想象成你电脑上的"机场塔台 + 安检门":
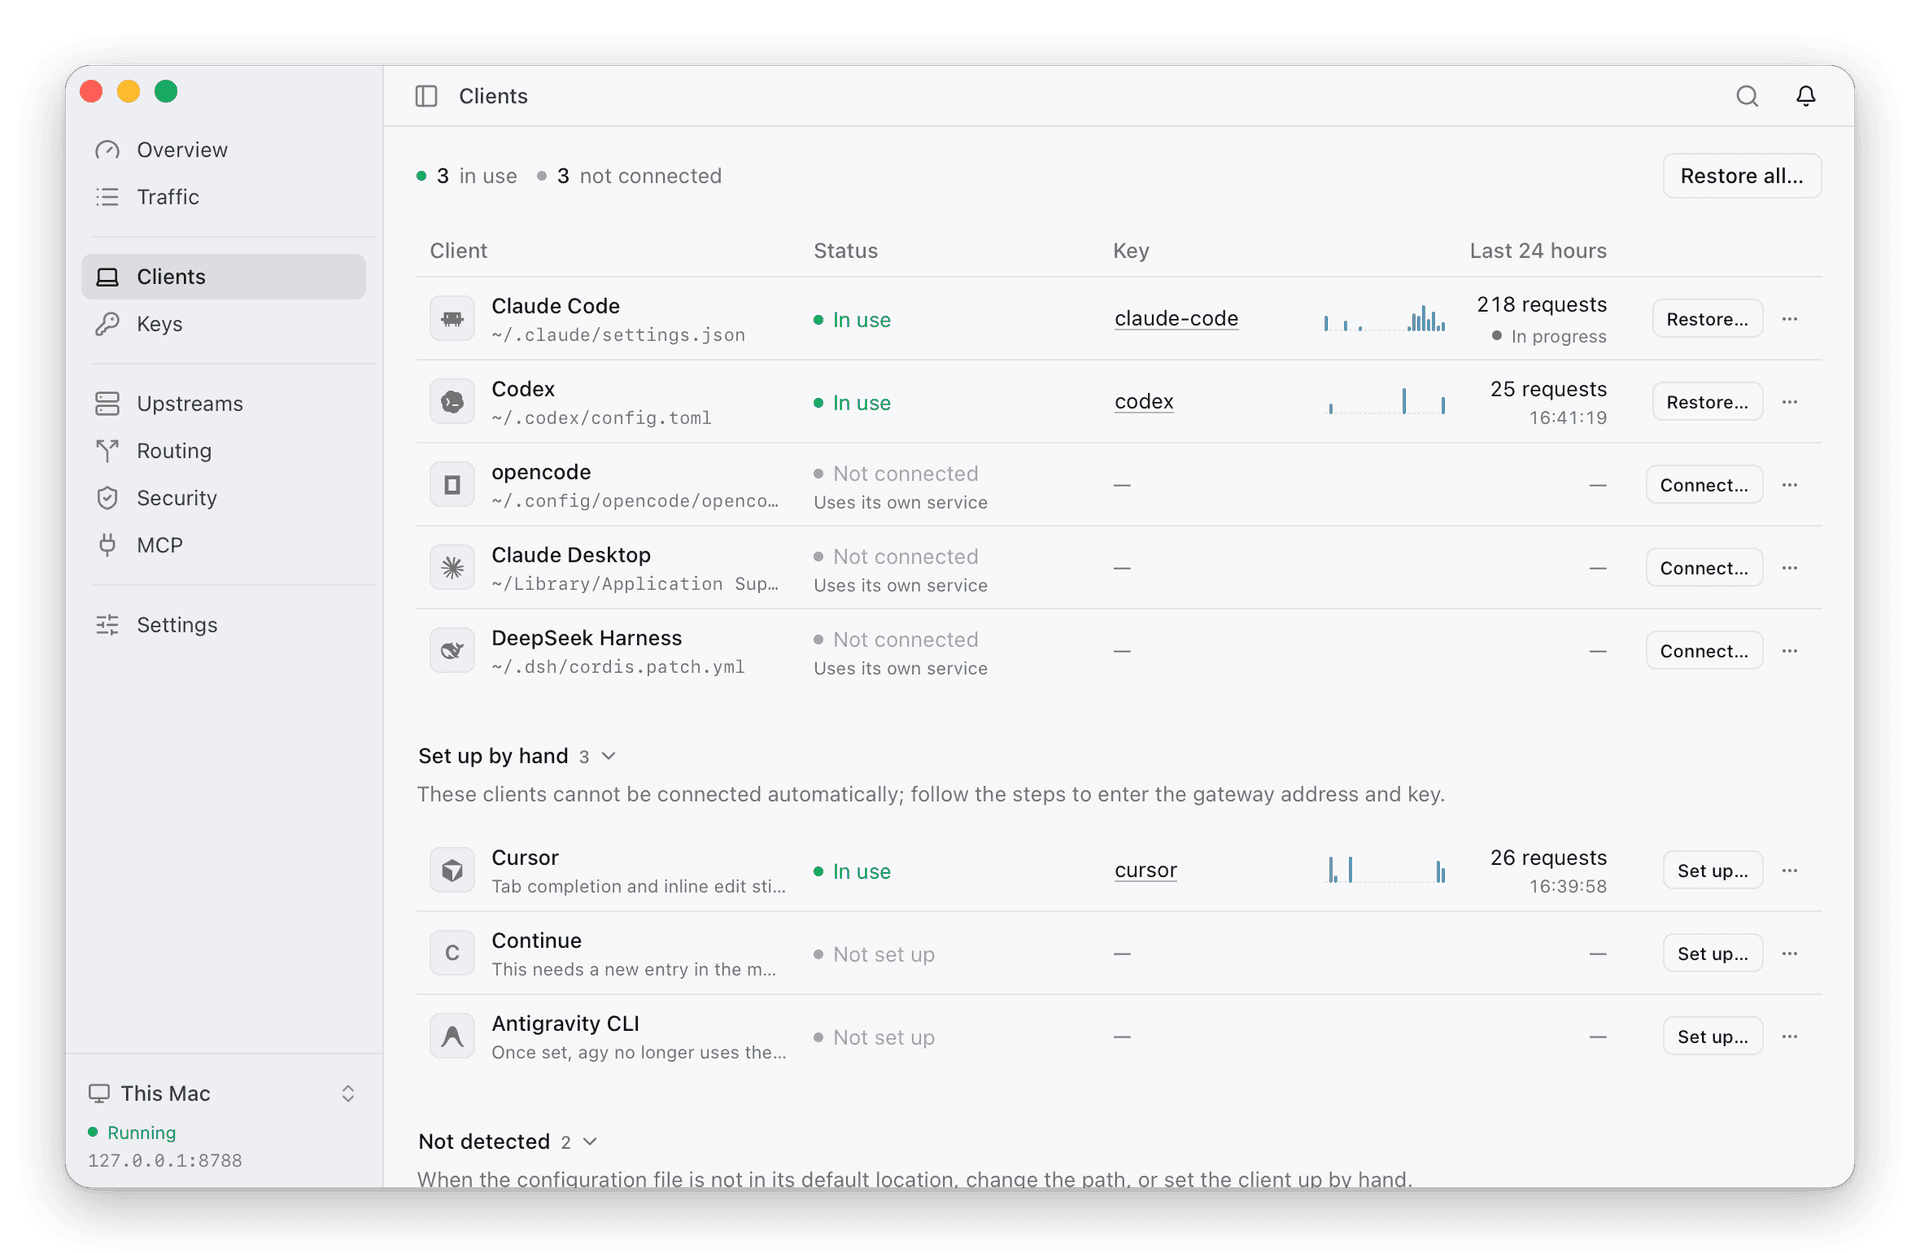
1. 一次接入,永久自由切换 支持一键接管 Claude Code、Claude Desktop、Codex(含 ChatGPT 桌面版内的 Codex)、opencode、Claude Desktop、Zed、Aider、DeepSeek Harness、Hermes Agent、Qwen Code、Grok Build 等十余个客户端;Cursor、Continue、Antigravity CLI 提供手动配置说明。接管前会先展示配置文件的完整 diff 并自动备份,任何时候可以还原。
2. 统一的中间表示(IR)层 这是整个项目的技术核心。Claude 用 Anthropic 协议、Codex 用 OpenAI Responses、部分中转只有 Chat 接口,而 Gemini 又是另一套。ThinkWatch 在中间引入统一 IR,让 Anthropic / OpenAI Chat / OpenAI Responses / Gemini 四种格式互相转换——Claude Code 可以直接用 GPT 和 Gemini,Codex 也能接只有 Chat 接口的中转。
3. 路由与故障转移 按模型、token 数、工具调用、图片、扩展思考等条件把请求分给不同上游,支持故障转移、轮询、延迟最低、费用最低等策略,还能改写模型名。轮询时同一个会话固定在同一个上游,保证 prompt cache 继续命中——这是很多负载均衡方案做不到的细节。
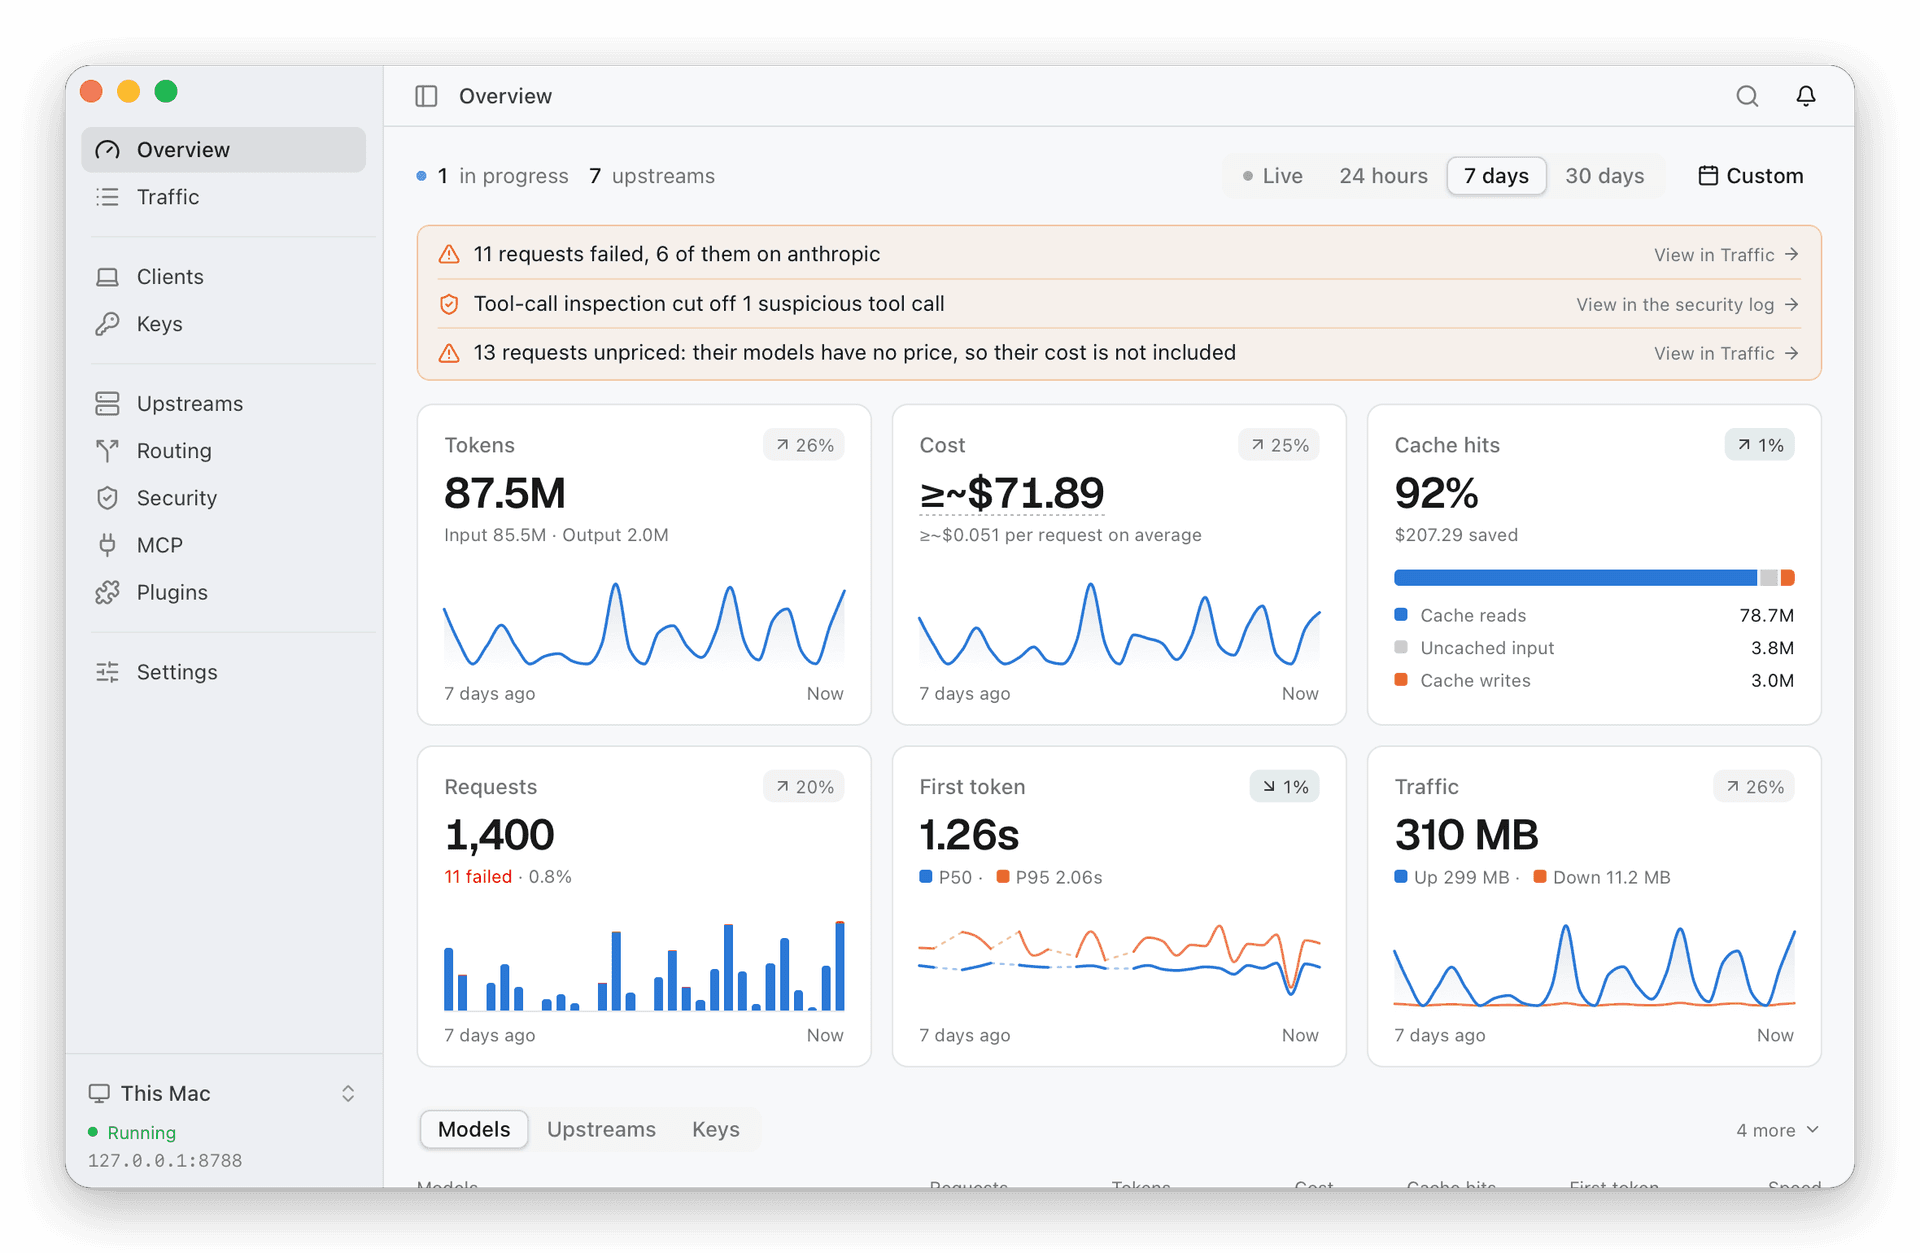
4. 成本可观测 每个请求的费用、token 用量、缓存命中率、首 token 延迟、生成速度全部记录,支持按倍率计价,未定价的请求单独计数而不是当作零。菜单栏直接显示当天花费,GLM Coding Plan、ChatGPT 额度也能看。
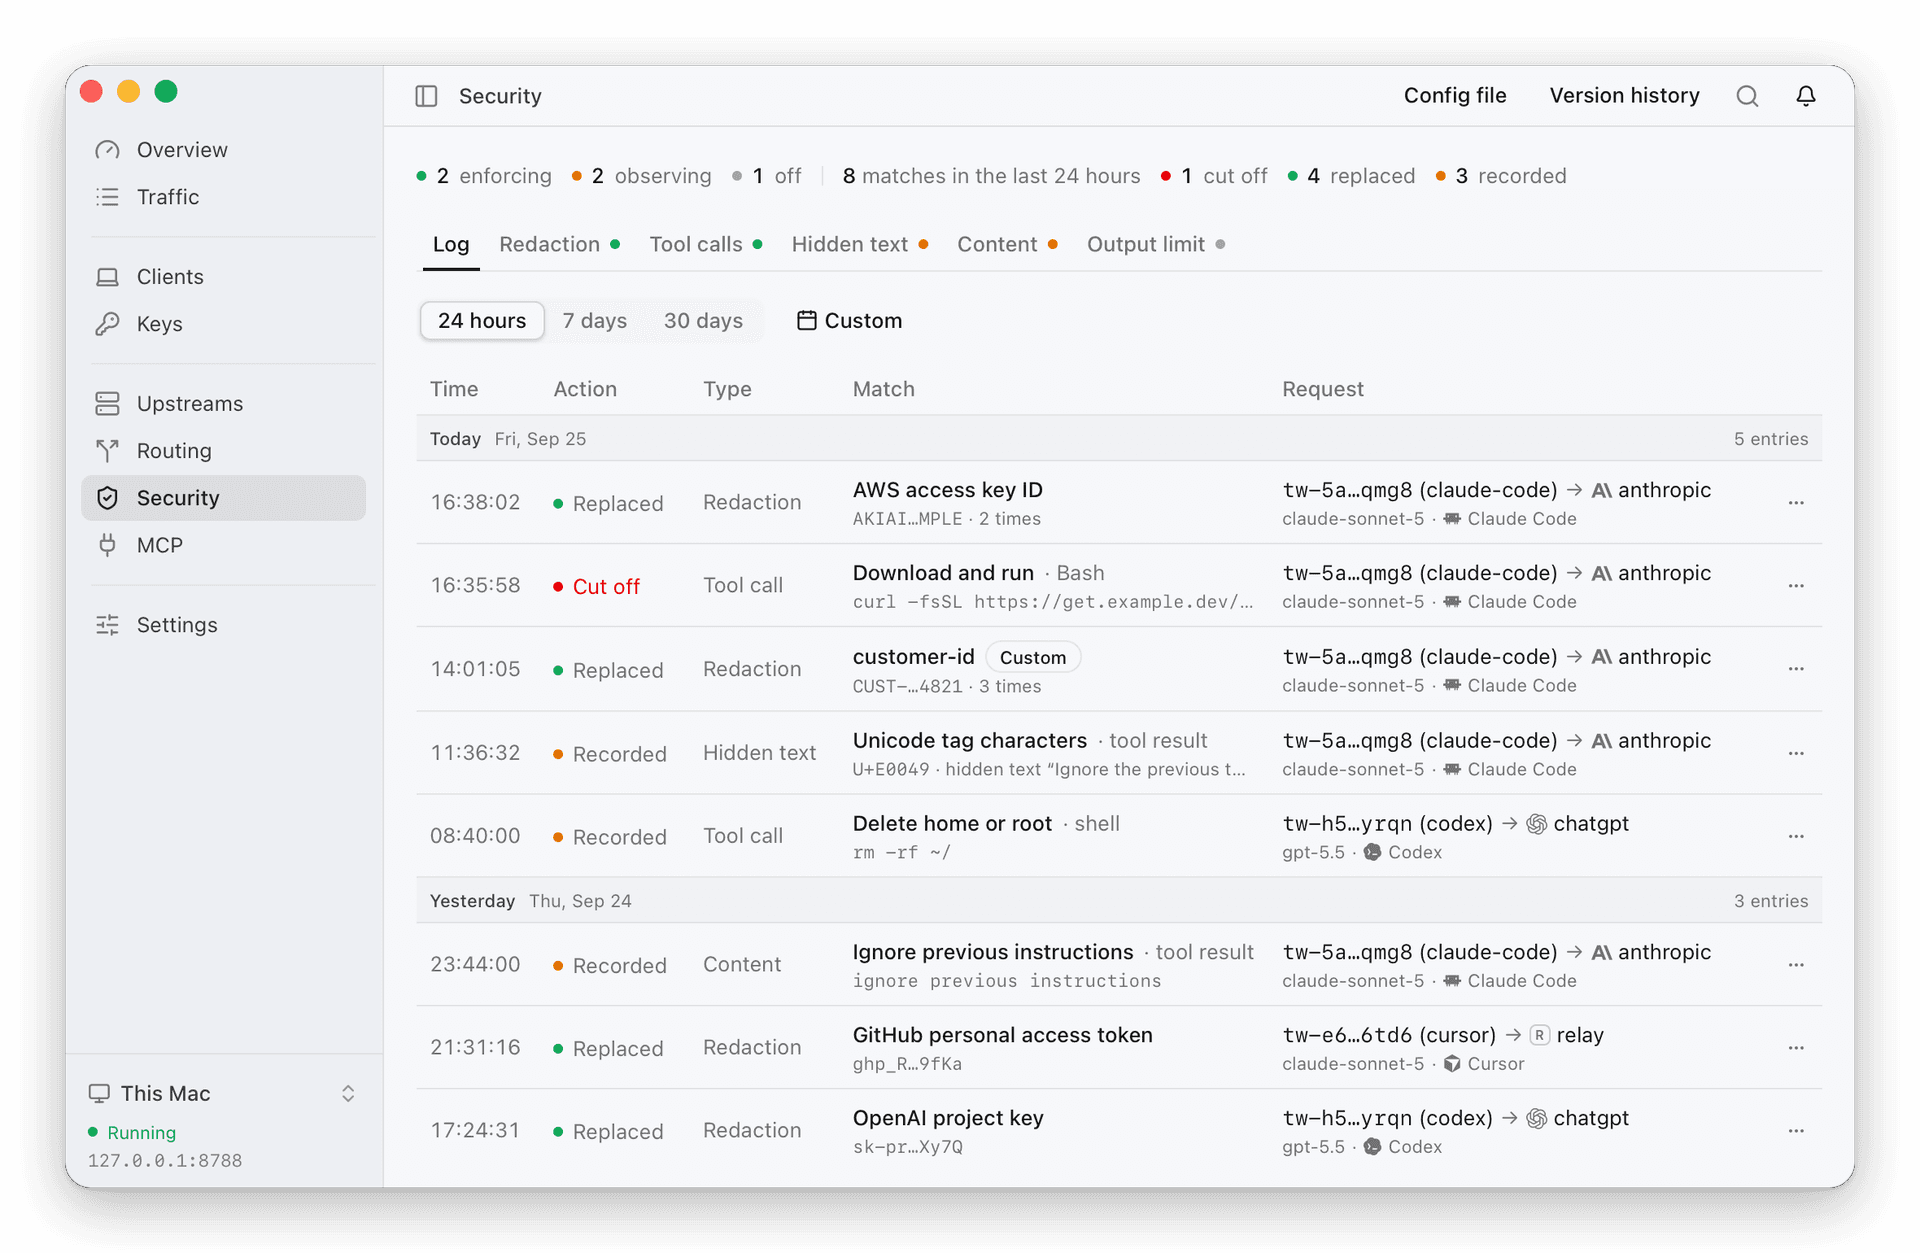
5. 安全防护(差异化的核心)
6. 上游横向体检 把服务同一模型的多家上游放在一起对比:回答里自称的模型名不一致、输入 token 明显偏离同行、prompt cache 命中率过低,都会在上游列表行上标出,悬停可看证据和样本量。
7. MCP / Skills / Hooks 扫描 并排展示十三个客户端的 MCP 服务器配置,标记第三方服务器;扫描客户端配置、skills、hooks 和项目指令里的隐藏字符、提示词注入、危险命令与过宽权限。
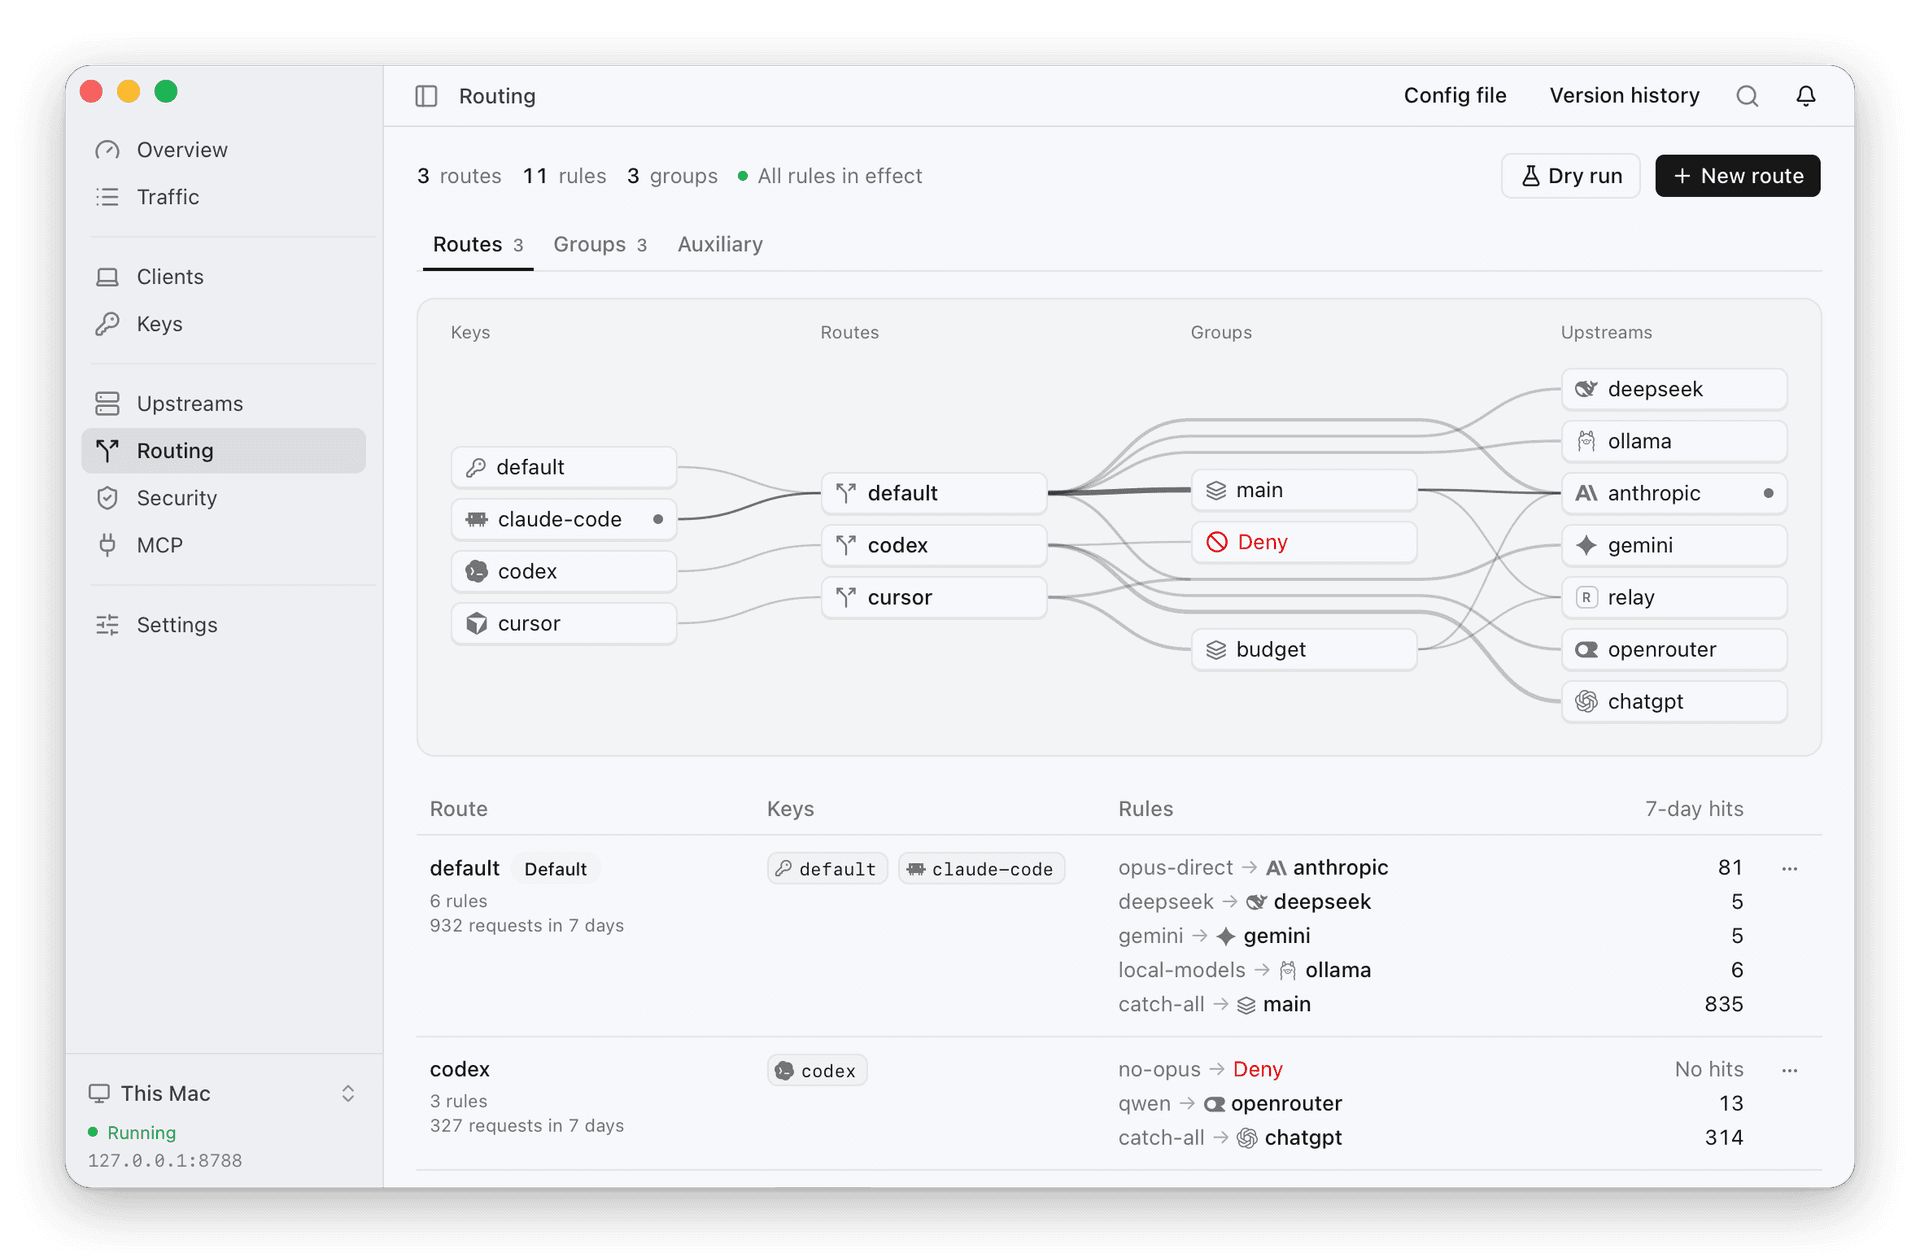
8. 远程 Core
网关本体(ThinkWatch Core,Rust 编写,MIT 协议)可以部署在 Linux 服务器上,桌面端通过加密控制信道远程管理。控制通道走 Noise NNpsk0 握手(预共享密钥放在 Core 的 config.yaml),不依赖 TLS 证书;握手时交换版本号,版本不匹配直接拒绝连接。
门槛其实比想象的低,但有明确的系统前提:
brew install --cask thinkwatchproject/tap/thinkwatch-lite,Linux 用一条 curl ... install.sh | sh,Windows 下载安装包或绿色版解压即用;bash src-tauri/scripts/fetch-core.sh 下载与 Cargo.lock 钉死的 twcore 版本;日常使用完全是图形界面:菜单栏 / 托盘图标 → 切换策略组 → 看今日花费,没有命令行负担。
客观地说,这不是一个可以无脑吹的项目:
ThinkWatch Lite 折射出一个明确趋势:AI 编程工具的碎片化正在催生一个独立的"网关层"品类。当一个开发者同时拥有 5 个客户端和 4 家供应商时,谁掌握了协议转换、流量调度和成本核算,谁就握住了工作流的入口。
它与 LiteLLM 的路线差异值得玩味:LiteLLM 面向团队与生产环境的服务端部署,ThinkWatch 面向个人的本地桌面;前者做多租户与配额,后者做跨客户端接入与本地安全。两者都在证明同一件事——LLM 流量本身已经值得被一层专门的中间件来治理。
从数据看:项目上线 31 天 Star +999,Fork +16,合并 PR 312,登上 GitHub Trending 前二十 8 次,位列 Trendshift 收录榜第 1 位。中文社区(Linux.do、V2EX、80aj)自发完成了传播闭环。这种"一周内从零到 Trending 前二十"的曲线,在 2026 年的开源项目里并不常见。
如果你是重度使用 Claude Code + Codex 的开发者,ThinkWatch Lite 值得装一次试试——至少,它能让你第一次看清自己每个月的 AI 账单到底花在了哪里。