
clawgod
0Chencc/clawgod加载项目详情…
本应用为开源项目,仅供学习研究,请遵守其开源协议。
加载项目详情…
本应用为开源项目,仅供学习研究,请遵守其开源协议。
你用过 Claude Code 吗?那你一定见过那个橙色 Logo——那是官方原版的标志。但如果有一天,Logo 变成了绿色,意味着你已经进入了 ClawGod 的领地。
ClawGod 是一款运行在 Claude Code 表层之下的动态补丁工具。它不替换 Claude Code 的二进制文件,而是在每次启动时,从用户已安装的官方 Claude Code(Bun standalone 二进制)中提取出嵌入的 JavaScript 源码,然后应用一组正则表达式补丁,最后在 Bun runtime 下执行打过补丁的代码。整个过程透明、可重复、自动兼容新版。
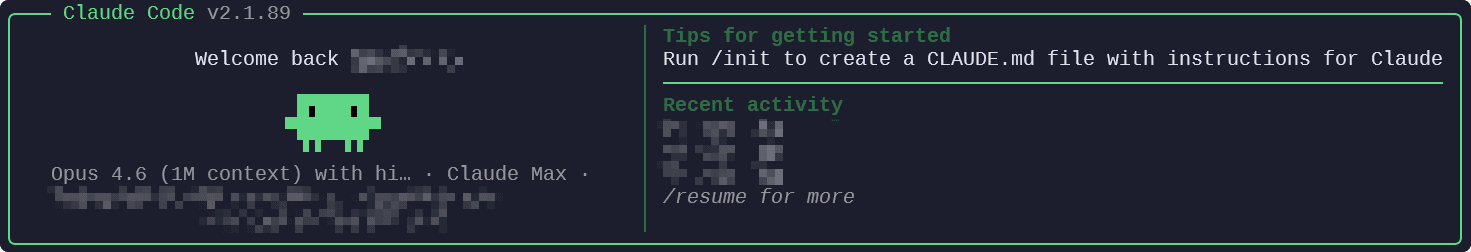
图1:ClawGod 效果对比。绿色 Logo = 已 Patch 状态,橙色 = 官方原版。
Claude Code 作为 Anthropic 官方的 AI 编程工具,内置了多层次的安全策略和功能限制。这些策略以两种形式存在:模型层限制(模型拒绝回答特定类型请求)和客户端层限制(工具调用前拦截、界面元素屏蔽、隐藏命令锁定)。
ClawGod 专注于解决客户端层限制,让开发者能够更自由地使用 Claude Code 的完整能力。对于安全研究员而言,这意味着可以用 Claude Code 做渗透测试、C2 框架辅助、漏洞利用分析等原本被拒绝的场景;对于高级用户而言,这意味着解锁隐藏命令、多智能体协作、屏幕控制等功能,而无需订阅 Max/Pro 计划。
ClawGod 通过 23 条正则补丁,解锁了 Claude Code 官方版本中大量隐藏的功能:
内部用户模式(Internal User Mode):解锁 24+ 隐藏命令,包括 /share(会话分享)、/teleport(跨设备迁移)、/issue(GitHub Issue 操作)、/bughunter(Bug 追踪)等。还包括调试日志输出和 API 请求记录。
GrowthBook 功能覆盖:通过配置文件覆盖任意 Feature Flag,无需等待官方灰度发布即可体验实验性功能。
Agent Teams:多智能体协作模式,多个 Claude Code 实例可以组成团队联合工作,无需额外启动参数。
Computer Use(屏幕控制):在 macOS 上,无需 Max/Pro 订阅即可使用屏幕控制功能,Claude Code 可以「看见」你的屏幕并操作用户界面。
Auto-mode 解锁:第三方 API 用户(非 Anthropic 官方账号)也能使用自动化连续执行模式,移除了 firstParty 订阅限制。
Ultraplan & Ultrareview:通过 Claude Code Remote 实现多智能体规划和自动化 Bug 查找。
部分补丁的作用不是添加功能,而是移除不必要的限制:
CYBER_RISK_INSTRUCTION:移除了安全测试类请求的强制拒绝——渗透测试、C2 框架、漏洞利用分析不再被「善意」拦截。
URL Restriction:移除了「禁止生成或猜测 URL」指令,Claude Code 可以根据上下文推断并生成 URL。
Cautious Actions:移除了破坏性操作前的强制确认步骤(例如 rm -rf 不再需要二次确认)。
Login Notice:移除启动时的「未登录」提醒,减少干扰。
绿色主题(Green Theme):品牌色从橙色变为绿色,直观区分 patch 状态。
消息过滤(Message Filters):显示对非 Anthropic 用户隐藏的消息内容。
1小时 Prompt Cache:Claude Code 默认的缓存机制有效时间是 5 分钟,ClawGod 强制启用 1 小时 TTL,大幅减少重复请求的 token 消耗。
第三方 Cache 修复:当 baseURL 指向非 Anthropic 域名(如 DeepSeek、OneAPI、Bedrock、vLLM 等)时,自动移除 x-anthropic-billing-header 中每请求必变的 cch 字段,解决该字段导致第三方代理 prompt-cache 命中率归零的问题。
自动重打补丁(Auto Re-patch):每次启动时检测 Claude Code 版本号是否变化,若用户通过官方渠道升级了 Claude Code,ClawGod 自动重新提取源码并重新应用补丁,对用户透明。
从 Claude Code v2.1.113 开始,npm 包不再包含 cli.js 源码——它只是一个 thin loader,将请求转发到平台特定的 Bun standalone 二进制(Bun 在底层绑定了 V8 引擎和 Node.js 兼容层)。这意味着源码被嵌入了原生二进制中。
ClawGod 的技术路径非常精巧:
定位 Bun native binary:在 ~/.local/share/claude/versions/ 目录下找到用户已安装的 Claude Code 二进制文件。
提取嵌入源码:从二进制文件的 __BUN segment(Mach-O/ELF/PE 格式)中抽取嵌入的 cli.js JavaScript 源码,以及 .node 原生模块(audio-capture、image-processor、computer-use-*、url-handler)。
路径重写:将二进制中虚拟的 /$bunfs/... 路径重写为本地 vendor 路径(~/.clawgod/vendor/)。
正则补丁应用:应用 23 条精心设计的正则替换,覆盖多个 Claude Code 版本。这些正则具有跨版本兼容性,同一组 pattern 适用于多个 release。
Bun Runtime 执行:通过 clawgod 或 claude 命令启动时,实际是调用 Bun runtime 执行打过补丁的 cli.js,而非调用原始的官方二进制。
整个流程通过 install.sh / install.ps1 一键完成,用户只需一条命令即可完成安装。
项目还包含一套完整的安全研究工作流方法论文档 ClawGod Handbook(docs/clawgod-handbook/),分为四个层次:
Layer 1:Session Rules(模型层)——提供安全研究场景的身份模板和规则集(CTF 竞赛、漏洞分析、应急响应等)。
Layer 2:Scene Router(场景识别)——三级降级设计的 Hook 脚本,根据工作目录和关键词自动识别安全研究场景。
Layer 3:Guard Policy(工具守卫)——Bash/Write 工具调用的风险守卫,阻断 rm -rf / 等高危操作,仅保留必要的审计能力。
Layer 4:End-to-End Scenarios(端到端场景)——从安装到完成 CTF 挑战的完整操作指南。
配合 ClawGod 本身移除客户端层限制,Session Rules 解决模型层问题,Guard Policy 重建可控边界,两者互补形成完整的安全研究环境。
安装(macOS/Linux):
curl -fsSL https://github.com/0Chencc/clawgod/releases/latest/download/install.sh | bash
安装(Windows):
irm https://github.com/0Chencc/clawgod/releases/latest/download/install.ps1 | iex
前置依赖:Node.js >= 18、Bun、ripgrep、Claude Code 原生二进制(通过官方 install.sh 安装)。
升级:直接运行 claude update 即可——ClawGod 将其 patch 为自动走自己的 installer,升级后补丁仍然有效。
卸载:运行 bash install.sh --uninstall,自动恢复原始 claude 命令。
ClawGod 不可避免地存在争议:通过修改客户端行为绕过官方安全策略,可能被用于恶意目的。作者在文档中明确说明「这不是对任何产品的攻击,也不是绕过工具」,但技术本身是中性的,风险取决于使用者。
从工程角度,ClawGod 的做法也有局限:每次 Claude Code 更新都需要重新适配正则补丁——作者维护了一个每日 CI 测试(compat-daily.yml)来验证补丁对新版本的兼容性。若正则失效,用户会降级到原版功能,直到作者发布新补丁。
ClawGod 的出现反映了 AI 编程工具领域一个深层的矛盾:工具的能力边界由谁决定?Anthropic 的安全策略有其合理性,但过于严格的限制会让专业用户感到掣肘。ClawGod 代表了一种社区驱动的「能力开放」路径——不依赖官方放权,通过技术手段自主扩展工具边界。
类似的项目在 Claude Code 之前就出现过(如针对 GitHub Copilot 的各种魔改项目),但 ClawGod 的自动化版本适配机制(auto-repatch)使其维护成本大幅降低,用户体验接近「安装即忘」的水平。随着 Claude Code 用户群体的扩大,这类工具的需求只会增加。
项目信息:GPL-3.0 许可证,HTML + Bash + PowerShell + TypeScript 多语言实现,包含 GitHub Actions 每日 CI 测试验证版本兼容性。配套 ClawGod Handbook 提供完整的安全研究方法论。
